防止违规复制
针对敏感资料的复制行为加强管控,减少未经授权的资料外流。
资料能被使用,也要防止被带走
在保障正常业务使用的同时,减少敏感信息被违规复制、拍摄或外传的风险。
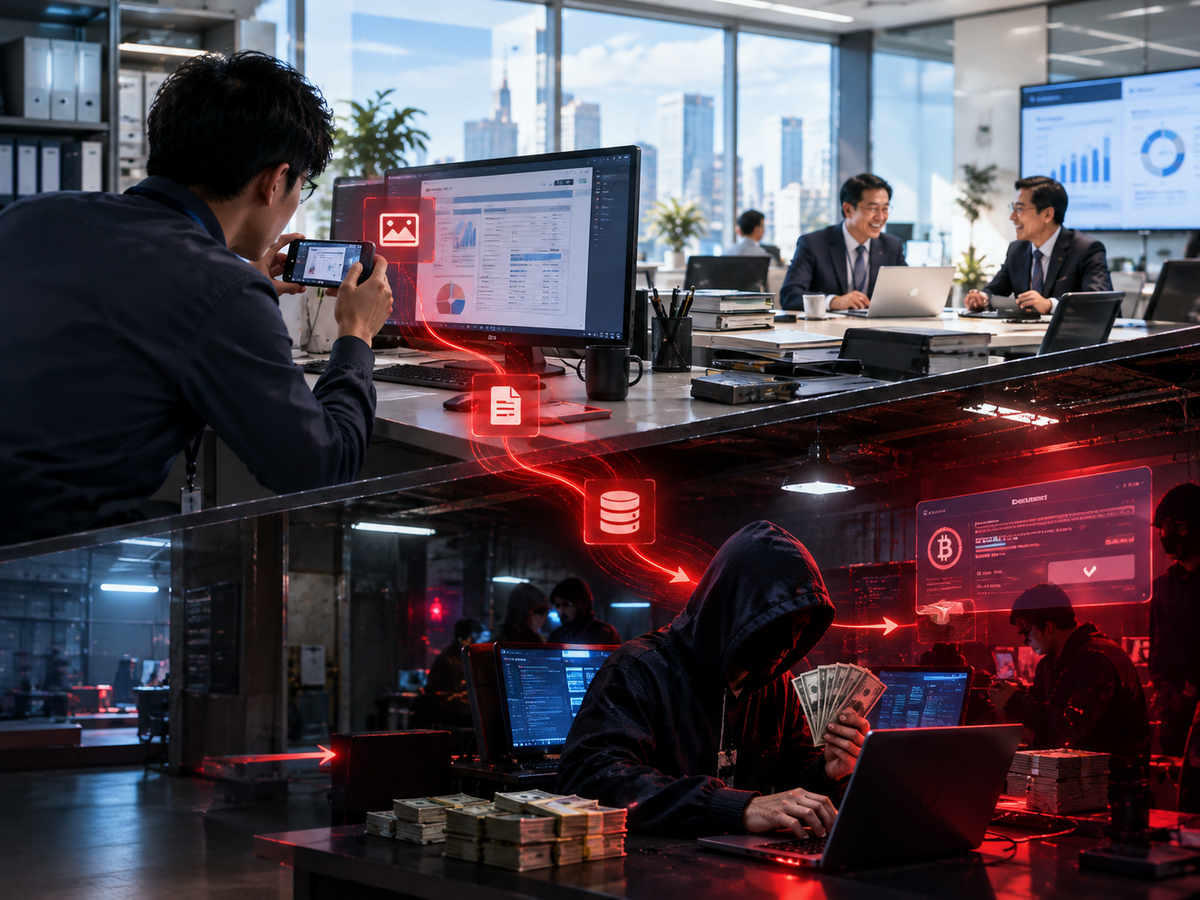
一份资料可能只需几秒就能被复制或拍下。真正令人担心的,是信息离开管理范围之后,企业很难知道它去了哪里,又会被谁使用。
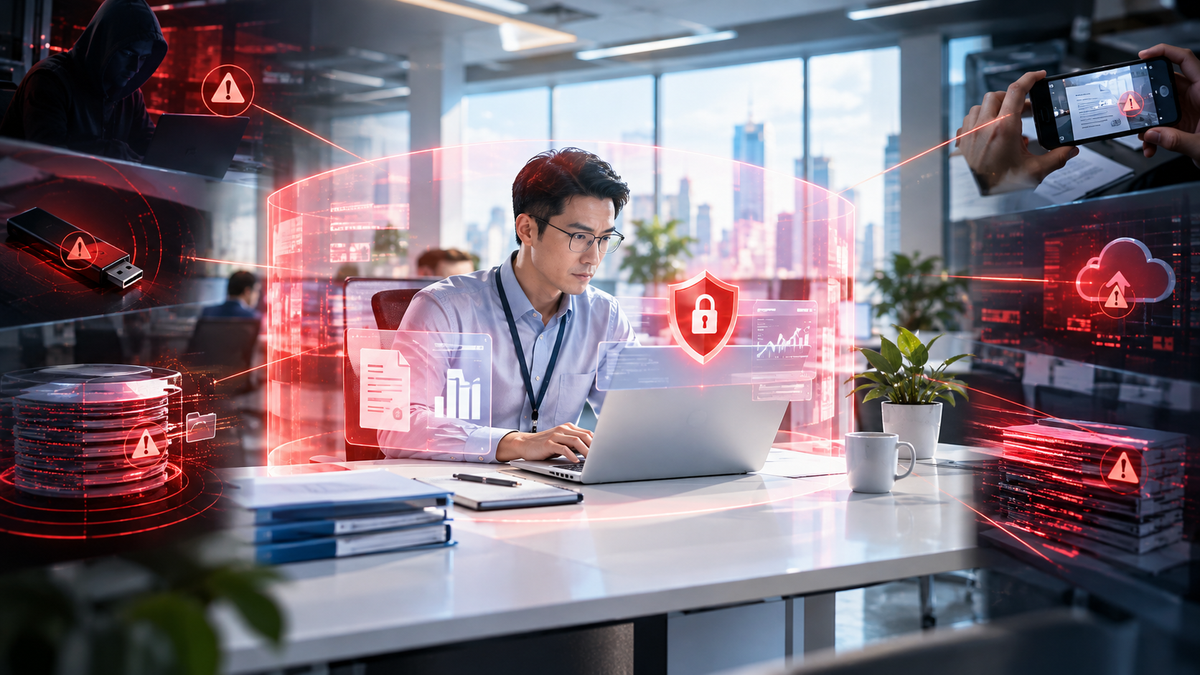
风险不只来自恶意行为,也可能源于无意操作、管理疏漏或边界不清。
保密制度、员工培训和权限管理都很重要,但仅靠提醒,难以覆盖每一次实际操作。
更可靠的做法,是在敏感资料被使用的过程中设置合理边界,减少违规外传的机会,并让管理要求真正落到日常工作中。
针对敏感资料的复制行为加强管控,减少未经授权的资料外流。
对截图、拍摄等常见信息外传途径加强防护,降低屏幕内容被带走的风险。
让敏感信息在受控的办公环境中使用,降低管理盲区。
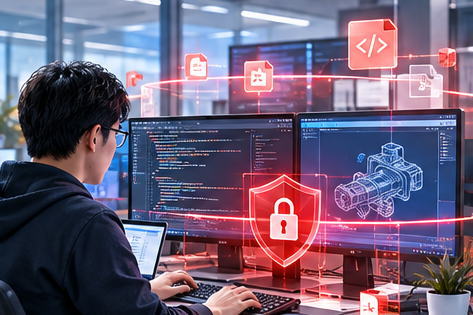
降低源代码、设计资料和技术文档被违规带走的风险。
加强日常办公中的信息使用与外传管控。
减少协作过程中敏感资料被留存、复制或扩散的风险。
不一定。一次未经许可的复制、一张屏幕照片、一份被转发的文件,都可能让资料离开管理范围,风险既可能来自恶意行为,也可能源于无意操作或边界不清。
制度、培训和权限管理都很重要,但仅靠提醒难以覆盖每一次实际操作。更可靠的做法,是在敏感资料被使用的过程中设置合理边界,让管理要求落到日常工作。
主要围绕三方面:加强对敏感资料复制行为的管控,对截图、拍摄等常见途径加强防护,以及让敏感信息在受控的办公环境中使用,降低管理盲区。
研发与知识产权保护、政府及国央企敏感资料、第三方协作与外部运维是典型场景,这些环节的资料一旦被违规带走、留存或扩散,影响较大。
目标是在保障正常业务使用的同时降低外泄风险,让敏感信息使用更有边界;它属于可信办公空间,与轻量化安全办公一起兼顾管理要求与办公体验。
安全猿 · 可信办公空间
让敏感信息使用更有边界,让数据泄密风险更可控。