
可信接入防护
让不能安装安全客户端的设备,也能安全接入
设备不能装客户端,怎么安全接入?
面向工业现场、生产车间、营业厅、园区、网点等复杂网络环境,通过非侵入式接入、设备指纹识别、业务学习与网络自适应、白名单访问控制,在不改变原有设备和业务的前提下,建立可信接入与安全访问体系。
- 不改设备
- 不装Agent
- 不影响业务
- 接入可识别
- 访问可控制
设备不能装客户端,安全怎么办?
在办公网络中,终端可以安装安全客户端,但在生产现场,很多设备并不具备这样的条件。
- PLC
- 工业设备
- 专用终端
- 哑终端
- 视频监控
- 打印设备
- 自助设备
可能存在:
- 无法安装安全客户端
- 不允许修改操作系统
- 系统版本老旧
- 厂商不提供安全Agent
- 设备数量多、型号复杂
- 改造设备可能影响正常业务
设备必须联网,却无法采用传统终端安全的方式进行防护。
而一旦接入网络,真正需要回答的问题是:
- 这是谁?
- 它应该访问什么?
- 现在的访问正常吗?
- 如果换了一台设备接入呢?
不改设备,从网络侧建立可信接入
识别 → 学习 → 判断 → 控制
可信接入防护不要求设备安装客户端,也不要求改变原有业务系统。通过部署在网络接入侧的安全能力,对设备进行持续识别与访问分析。
- 设备识别识别设备身份、软硬件特征及网络属性
- 业务学习学习真实通信关系,建立业务访问基线
- 可信判断结合设备身份、业务关系及访问行为进行判断
- 访问控制通过白名单、告警、隔离、阻断等方式控制访问
让设备可识别、业务可理解、访问可控制、异常可发现。
具体部署方式及设备适配范围,以现场网络架构和技术验证结果为准。
工业场站 / 哑终端接入场景
面向场站、车间、营业厅、园区等场景,为无法安装安全客户端的哑终端、专用设备提供安全接入与访问防护。
- 场站/车间
- 营业厅/网点
- 园区
- 工业设备
- 哑终端


多场景 · 多类型终端
工业场站
- DCS/SCADA
- 工程师站
- 巡检设备


车间产线
- HMI
- 工业机器人
- PLC/控制器


营业厅 / 网点
- 自助终端
- POS机
- 广告屏


园区 / 其他场景
- 门禁设备
- 视频监控
- 其他设备


业务系统(多类型业务,按需接入)
- MES
- ERP
- SCADA
- 视频监控
- 能源管理
- 其他业务系统


设备接入(多种接入方式)
- 接入网关 / 安全接入设备(网络侧防护 / 访问控制 / 协议解析)
- 安全猿 · 可信接入防护平台(设备认证 / 访问控制 / 安全审计)
- 专用网络 / 工业网络(内网 / 专网 / 物联网)


安全防护与管控
- 设备准入识别设备类型与状态
- 访问控制基于策略的精细化控制
- 安全防护阻断非法访问与威胁
- 行为审计记录访问与操作行为


业务系统对接
- 工业控制系统MES / SCADA / DCS
- 企业管理系统ERP / OA / CRM
- 视频监控系统视频平台 / 存储
- 能源管理系统能耗 / 计量 / 监控
- 其他业务系统按需对接
安全接入 · 价值体现
- 设备可识别识别终端类型与接入状态
- 访问可控制按策略实现精细化访问控制
- 风险可防护阻断异常访问与恶意行为
- 过程可审计留存操作日志与审计记录


设备来了,先认清它
非侵入式设备识别
无需在设备上安装Agent,无需修改设备系统,通过网络侧技术识别接入设备及其特征。
适用于:
- PLC
- 工业设备
- 专用终端
- 哑终端
- 物联网设备
- 视频监控
- 自助设备
让设备接入从:“一个IP地址”
变成:“一台有身份、有特征的设备”
识别能力
非侵入式识别
不改变设备,不影响原有运行环境。
设备身份识别
识别设备类型及网络属性。
设备持续感知
持续掌握设备接入状态及身份变化。
异常设备发现
及时发现未知、替换或异常接入设备。
不只是识别IP,更要识别设备本身
软硬件指纹识别
IP地址可以变化,设备本身的特征却更加稳定。
通过综合设备的软硬件特征、网络特征及通信特征,建立设备指纹。
当设备发生替换、伪装或异常变化时,及时发现设备身份变化。
从“IP可信”走向“设备可信”
- 设备指纹识别设备特征
- 身份绑定建立设备与网络身份关系
- 持续校验发现设备异常变化
- 可信判断决定是否允许接入
先理解业务,再制定安全策略
业务学习与访问基线
复杂现场的网络通信并不是简单的“允许 / 禁止”。
设备之间存在大量真实的业务关系:
- 生产设备控制服务器
- 营业终端业务系统
- 专用设备指定服务
- 现场设备管理平台
系统通过持续学习正常网络通信关系,逐步建立设备与业务之间的访问基线。
让安全策略建立在真实业务之上
- 看得见设备
- 看得懂通信
- 理解业务关系
- 形成访问基线
- 发现异常访问
业务会变化,安全策略也要跟着变化
网络自适应
真实业务环境不是一成不变的。
设备增加、系统调整、服务器变化,都会带来新的正常通信关系。
可信接入防护通过持续学习业务变化,动态理解网络中的正常访问关系。
- 避免:策略过于严格影响正常业务
- 也避免:策略过于宽松无法有效防护
让安全控制跟着业务运行
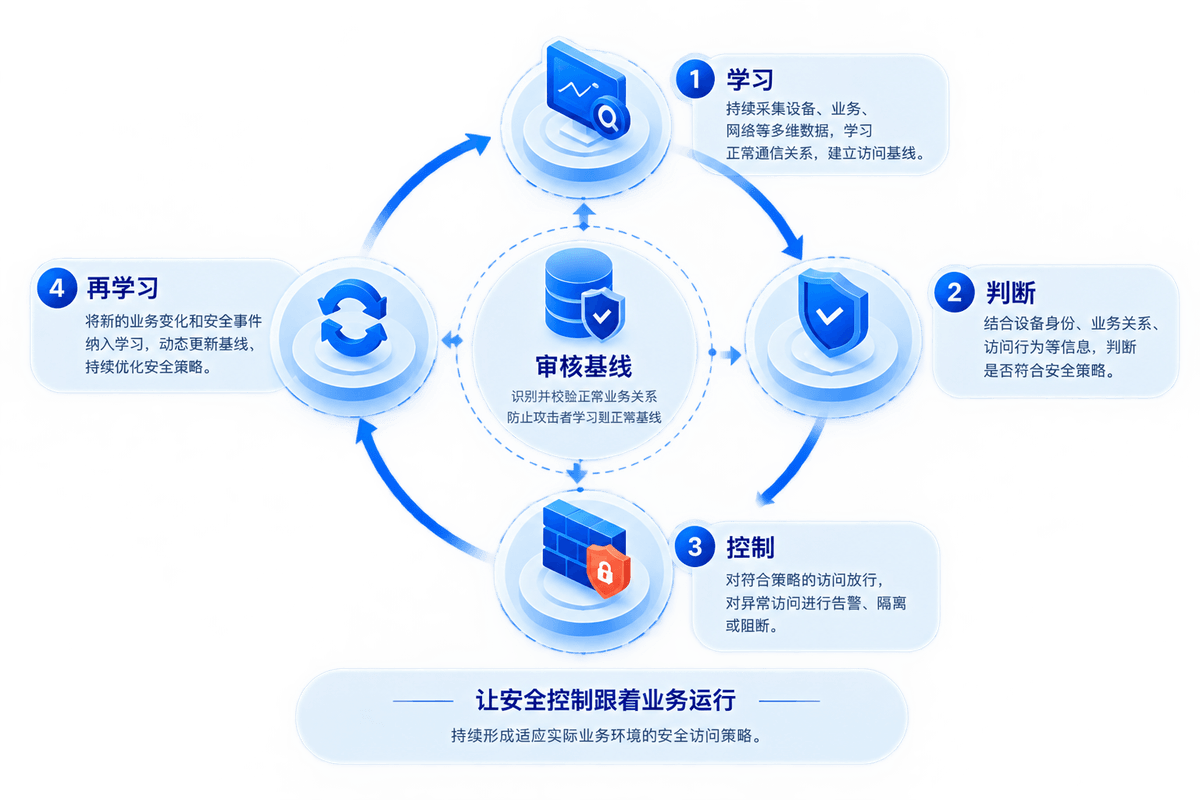
该访问的正常访问,不该访问的及时控制
白名单访问控制
基于设备身份、软硬件指纹、业务关系及访问行为,建立可信访问白名单。
从传统的:“设备接入网络后默认互通”
转变为:“只有符合可信关系的访问才能通过”
精细控制访问关系
- 谁设备身份是否可信
- 从哪里接入位置是否符合要求
- 访问谁目标设备及业务系统是否符合业务关系
- 访问什么服务、端口及通信行为是否符合策略
- 是否放行允许、告警、隔离或阻断
安全不是一刀切
让业务正常运行,让异常访问及时暴露
对于复杂现场而言,简单粗暴的“全部允许”或“全部禁止”都难以真正落地。
可信接入防护以实际业务为基础:
- 正常设备 + 正常业务正常访问
- 已知设备 + 异常访问告警 / 控制
- 未知设备 + 未授权接入阻断 / 隔离
- 设备身份发生变化重新验证
让安全策略从固定规则,逐步走向基于设备身份和业务关系的动态控制。
从“看不见”到“可识别、可控制”
建立现场设备可信接入体系
| 传统网络 | 可信接入防护 |
|---|---|
| 只能看到IP地址 | 识别设备身份 |
| 设备无法安装Agent | 网络侧非侵入式防护 |
| 依赖人工配置规则 | 业务自动学习 |
| 固定访问策略 | 网络自适应 |
| 默认网络互通 | 白名单精细控制 |
| 设备变化难发现 | 持续识别与校验 |
| 异常通信难判断 | 基于业务基线发现异常 |
适用于复杂现场的多类设备
工业生产现场
PLC、工业控制设备、生产设备、专用终端等。
不改设备,控制网络访问。
营业厅 / 服务大厅
叫号机、评价机、自助终端、打印设备等。
设备数量多,也能统一识别与管理。
园区 / 网点
门禁、摄像机、物联网设备、专用终端等。
让大量无人值守设备具备可信接入能力。
电力及重点行业现场
面向生产控制、专用设备及复杂网络环境。
在不影响现有业务的前提下,加强网络接入控制。

核心能力
非侵入式设备识别
无需安装Agent,从网络侧识别设备身份及网络特征。
软硬件指纹控制
综合设备软硬件及网络特征,识别设备身份变化与异常设备。
业务学习
持续学习真实通信关系,建立设备与业务之间的访问基线。
网络自适应
根据业务变化持续调整访问基线,降低人工维护安全策略的成本。
白名单控制
基于可信设备与业务关系,实现精细化网络访问控制。
异常发现与处置
发现未知设备、异常访问及身份变化,支持告警、隔离与阻断。
最终形成一个简单的结果
以前,我们只能看到“设备连进来了”
现在,我们可以知道:
- 这是谁?设备身份是否可信。
- 它应该访问什么?业务访问关系是否正常。
- 它现在做了什么?通信行为是否符合业务基线。
- 异常怎么办?告警、隔离或阻断。
可信接入防护
让每一台设备,接入有身份、访问有边界、行为有依据
- 非侵入式部署
- 设备可信识别
- 业务自学习
- 网络自适应
- 白名单访问控制
从设备接入开始,建立面向复杂现场的可信网络访问体系。
让不能安装安全客户端的设备,也能安全接入。