
统一身份与安全接入
以零信任理念为内核,面向不同场景构建安全接入能力
VPN 解决了“能不能连”,但今天的安全接入,更需要回答“谁能连、能访问什么”
过去,企业通过 VPN、防火墙等方式,把用户安全地接入内部网络。
但随着业务上云、远程办公、移动终端和多分支环境越来越普遍,“接入网络”并不等于“访问安全”:
- 用户身份是否可信?
- 这台终端是否安全?
- 登录之后,是否可以访问所有内部资源?
- 不同用户、不同业务,是否应该拥有不同的访问权限?
- 访问过程,是否能够持续控制并留下完整审计?
真正需要控制的,不只是“网络连接”,而是每一次访问。
零信任,并不是“不让任何人访问”
它解决的是一个更简单的问题:
访问之前,不默认相信;访问过程中,持续验证;只允许访问真正需要的资源。
零信任不是简单替换 VPN,也不是必须建设一套庞大的新基础设施。
它更像是一种新的安全接入方式:
- 身份可信
- 终端可信
- 权限明确
- 访问可控
- 全程可审计
让“接入网络”逐步转变为“按身份和权限访问业务”。
核心理念
一个安全内核,三种能力,贯穿所有接入场景。
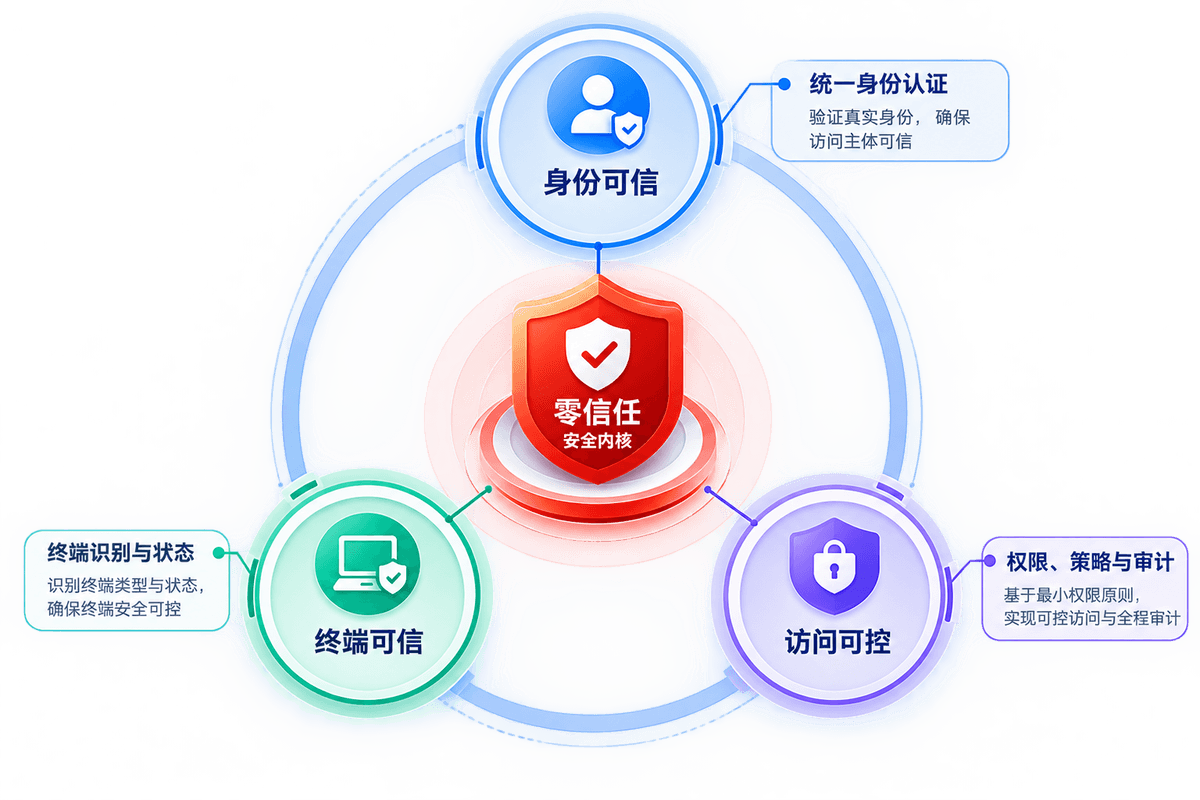
- 01
零信任体系支撑
不以网络位置作为默认信任依据,围绕身份、终端、权限与访问行为实施持续的安全控制。
- 02
以场景为导向
针对企业核心业务、政企办公、工业现场等不同环境,提供匹配实际业务需求的安全接入能力。
- 03
统一安全能力
将身份认证、访问控制、安全策略与审计能力融入接入过程,在不同部署环境下形成统一的安全管理基础。
VPN、SASE、零信任,究竟是什么关系?
| 传统 VPN | SASE | 零信任安全接入 |
|---|---|---|
| 重点解决网络连接 | 融合网络与安全能力 | 重点解决访问信任与权限 |
| 让用户进入指定网络 | 提供云化网络安全服务 | 让用户访问指定资源 |
| 传统内网访问模式 | 适合云化、多分支场景 | 适合身份化、精细化访问 |
| “连进来” | “连接 + 安全服务” | “验证后按权限访问” |
三者并不是简单的替代关系。
VPN 仍然可以解决很多传统远程接入问题;SASE 更适合云化、分支和广域网络环境;而零信任关注的是访问本身的信任关系与权限控制。
因此,真正的方案选择,不是“要不要零信任”,而是:您的业务环境,需要怎样的安全接入?
找到适合您的安全接入方式
我们没有把所有场景强行放进一个产品。从用户、终端和业务环境出发,选择更适合您的安全接入方式。
安全通
适合中小企业、民企等场景。
不需要复杂的身份体系建设,快速部署,为核心业务提供基础身份认证和访问权限控制。
→ 了解安全通统一身份认证准入
适合政府、国央企及大型政企办公环境。
围绕人员身份、终端状态、访问权限和安全审计,建立统一的身份认证与安全准入体系。
→ 了解统一身份认证准入可信接入防护
适合工业场站、生产车间、营业厅、网点、园区等场景。
针对 PLC、工业设备、专用终端、哑终端等无法安装安全客户端的设备,通过网络侧实施身份识别、访问控制与安全防护。
→ 了解可信接入防护方案背后,是成型的产品
统一身份认证准入,把认证、准入与审计做成了一套平台,并配有手机端令牌。
- 01
统一登录入口
用户与终端先在同一入口完成身份认证,再访问被授权的业务。
- 02
一次性动态口令
手机端生成动态口令,为登录再加一道身份确认。
- 03
数据看板
用户、终端、应用与访问事件一屏汇总,便于管理与追溯。
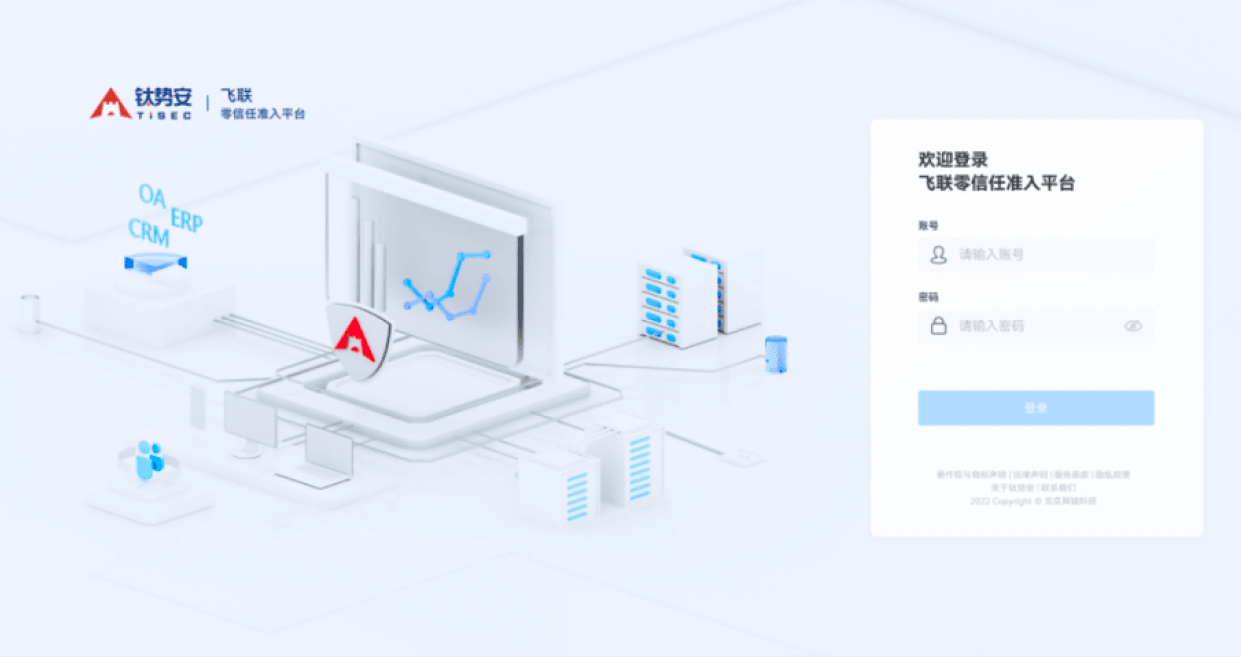
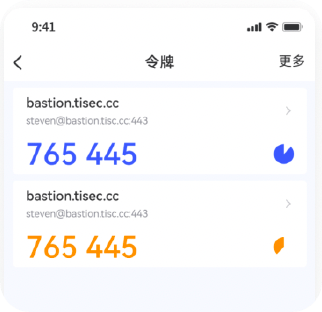
界面为产品截图示意,看板数据已做模糊处理;具体功能与样式以正式交付版本为准。
零信任入门精选
最值得先读的 10 篇:从概念、原理到落地,帮你建立对零信任的完整认识。
- 01
- 02
- 03
- 04
- 05
- 06
- 07
- 08
- 09
- 10