
统一身份认证准入
统一身份认证,严格安全准入
统一身份认证,严格安全准入
面向政府、国央企及大型政企办公环境,统一管理用户身份与业务访问
当企业用户从几十、几百发展到数千甚至更多,安全接入面对的问题就不再只是“能不能访问”。
- 人员越来越多,身份越来越复杂;
- 总部、分支、远程办公等访问环境越来越多;
- 不同岗位需要访问不同业务;
- 账号、权限和访问记录也越来越需要统一管理。
这时候,企业需要的不是简单的网络接入,而是建立一套以身份为基础的安全准入方式:
先确认身份,再判断权限;先明确访问范围,再进入业务。
一张图,看懂统一身份认证与安全准入
安全猿 · 统一身份认证准入平台
面向政企的大规模身份认证与安全接入,支持统一身份管理、严格的访问控制与审计,支持等保合规建设。
- 统一身份
- 大规模用户
- 严格认证
- 权限管理
- 安全审计
- 合规建设
用户与终端
- 政务人员
- 企业员工
- 外部人员
- PC终端
- 移动终端
- 专用终端
- 其他终端


身份认证终端准入
身份管理
- 账号管理
- 身份认证
- 权限管理
- 组织架构
- 身份生命周期
安全准入
- 终端识别
- 环境检测
- 访问控制
- 策略管理
- 动态准入
审计合规
- 访问日志
- 操作审计
- 行为分析
- 报表统计
- 合规建设
- 统一认证服务
- 统一策略引擎
- 统一运维管理
安全接入访问控制
业务系统
- 政务应用
- 办公系统
- 业务系统
- 数据中心
- 其他系统
多种部署场景
- 政务云适配政务云合规与安全要求
- 私有化部署独立部署,数据自主可控
- 混合云灵活扩展,平滑过渡
- 本地化部署适配特定环境与行业要求


平台核心价值
- 提升安全性统一身份,最小权限
- 优化管理效率集中管理,简化运维
- 支持合规建设支持等保合规建设,审计可追溯
- 适应多种场景灵活部署,稳定运行


从“用户能接入”到“身份可管理”
传统网络接入更多关注:
这个用户能不能进入网络?
而在政企办公环境中,更需要进一步回答:
- 这个人是谁?
- 使用什么终端?
- 可以访问哪些业务?
- 是否符合当前的访问要求?
- 整个访问过程是否有记录?
安全猿 · 统一身份认证准入平台,以身份认证为基础,将用户、终端、权限与业务访问建立关联,为政企办公环境提供统一的安全准入能力。
核心能力
统一身份
将不同用户纳入统一的身份管理体系。围绕人员身份进行统一认证与管理,减少多套账号体系带来的管理复杂度。
- 统一身份
- 统一认证
- 集中管理
严格认证
根据企业实际安全管理要求,对用户访问进行身份认证。在不同安全要求下,可结合实际认证方式建立相应的身份认证机制。
“你是谁?”
权限管理
不同人员承担不同职责,也应对应不同的业务访问范围。根据用户、组织及实际业务需求设置访问权限,让用户访问与自身工作相关的业务资源。
- 按需授权
- 权限管理
- 访问范围控制
安全准入
用户通过身份认证后,根据企业设定的安全策略进行访问控制。将“身份认证”和“业务访问”连接起来,让安全准入不再只是简单的网络连接。
- 身份确认 → 权限判断 → 业务访问
访问审计
对用户的认证与访问过程进行记录,为安全管理和问题追溯提供依据。
谁访问了、什么时候访问、访问了什么。
- 认证记录
- 访问记录
- 安全审计
方案背后,是成型的产品
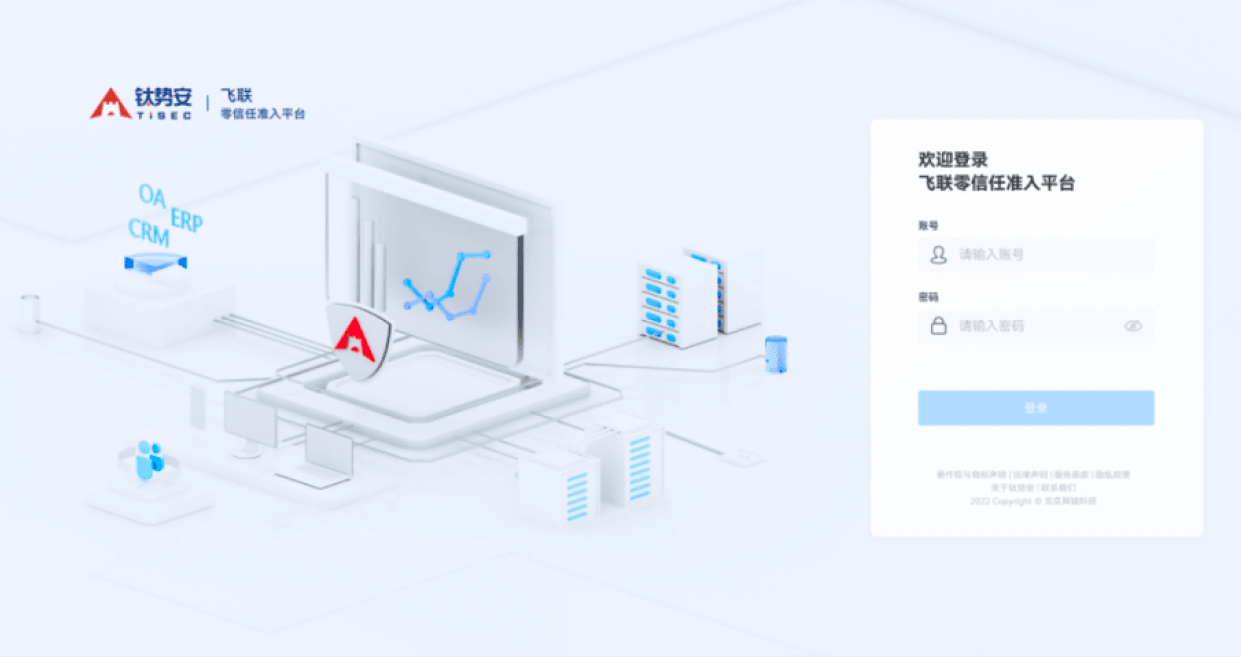
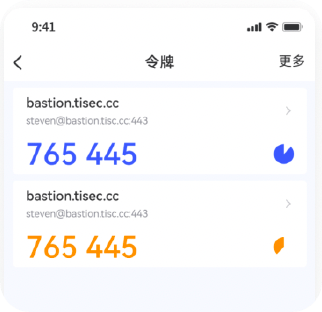
统一身份认证准入,把认证、准入与审计做成了一套平台,并配有手机端令牌。
先确认你是谁,再放行访问
用户从统一登录入口完成身份认证;对安全要求更高的场景,可叠加手机端一次性动态口令,再进入被授权的业务。
- 统一登录入口
- 动态口令
- 先认证再准入
接入情况,管理者一屏掌握
用户、终端、应用与访问事件集中呈现,配合认证与访问记录,为日常管理和问题追溯提供依据。
- 集中管理
- 访问记录
- 安全审计
界面为产品截图示意,看板数据已做模糊处理;具体功能与样式以正式交付版本为准。
为什么政企环境更需要统一身份?
人越来越多,不能再靠“记住谁是谁”
在大型政企环境中,人员可能来自不同部门、不同组织和不同办公地点。
如果每套业务系统都独立管理账号,容易形成:
统一身份认证准入平台希望解决的,正是这一层管理问题:
把分散的访问主体,纳入统一的身份管理框架。
让管理人员能够从“管理多个系统账号”,逐步转向“管理用户身份与访问权限”。
从身份到业务,建立完整的访问链路
- 用户员工|管理人员|业务人员|其他授权用户
- 身份认证确认访问主体
- 安全准入根据安全策略进行访问判断
- 权限控制确定允许访问的业务范围
- 业务系统OA|ERP|财务|业务应用|数据资源等
- 安全审计记录认证与访问过程
支持不同政企部署环境
统一身份认证准入平台可根据客户现有基础设施和建设模式,适配不同部署环境。
政务云
面向政务云环境部署,为云上业务访问提供统一身份认证与安全准入能力。
私有化部署
部署于客户自有数据中心或私有云环境,满足客户对系统自主部署和管理的需求。
混合环境
针对部分业务在云上、部分业务在本地的数据与业务环境,可根据实际网络架构进行部署设计。
具体云平台兼容性、国产化环境适配及部署架构,以项目实际环境和技术验证结果为准。
适合哪些场景?
政府办公
人员组织关系复杂,需要统一身份管理和安全准入。
国央企
集团、分子公司及不同组织之间存在大量用户和业务访问需求。
大型企业办公
多部门、多用户、多业务系统,需要建立统一的身份与权限管理方式。
多地点办公
总部、分支机构及远程办公人员需要访问企业内部业务。
与安全通有什么区别?
安全通
解决:快速接入核心业务
面向中小企业、民企,强调轻量、快速和基础能力。
- 快速安装
- 基础认证
- 权限控制
- 核心业务接入
统一身份认证准入
解决:统一管理人员身份与安全准入
面向政府、国央企及大型政企办公环境,更关注大规模用户、统一身份、严格认证、权限管理和安全审计。
- 统一身份
- 大规模用户
- 严格认证
- 权限管理
- 安全审计
零信任理念下的统一安全准入
平台以零信任安全理念为基础,不以“进入内网”作为最终目标,而是更加关注:
- 谁在访问
- 是否可信
- 可以访问什么
- 如何进行控制与审计
将传统的网络接入方式,逐步转向以身份和权限为核心的业务访问方式。
让身份成为安全接入的起点
- 人有身份
- 访问有权限
- 准入有控制
- 行为有记录
- 统一身份
- 严格认证
- 权限管理
- 安全准入
- 访问审计
让政企用户的每一次业务访问,都有明确的身份和权限依据。