
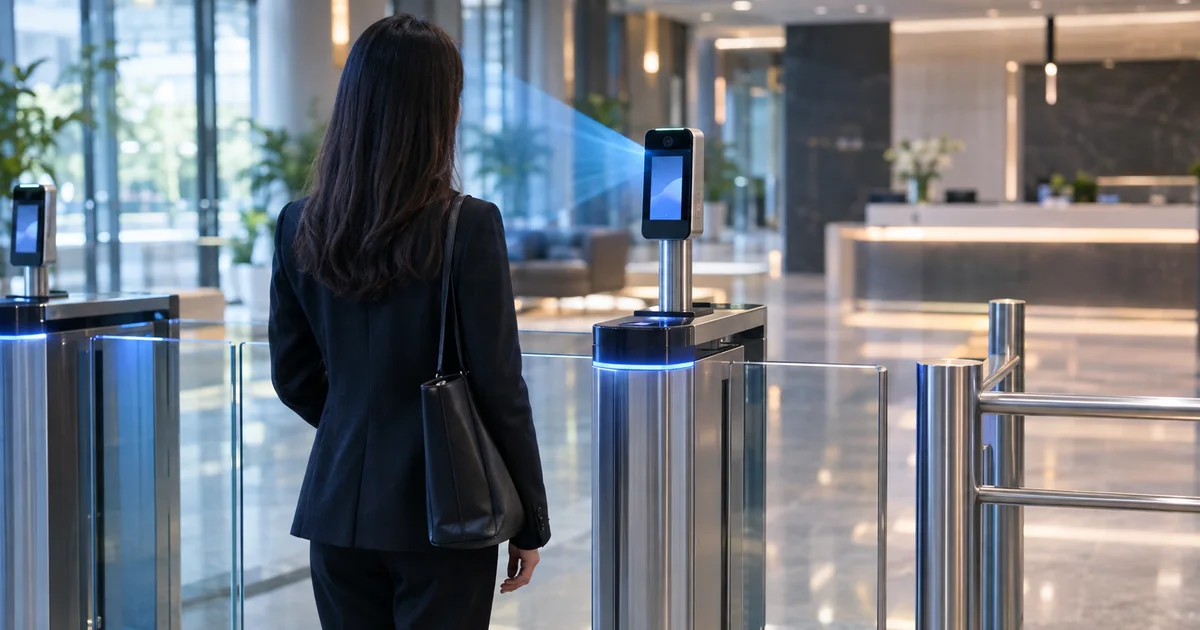
零信任验证的不是“人品”,而是身份、设备、环境与访问请求本身。目标是让正常用户少打扰,让异常行为早暴露。
说“零信任”,容易让人误以为企业不相信员工。但实际上,被重新验证的并不是“人品”,而是一些可以被检查的事实。这篇文章梳理:零信任到底在验证什么。
先说结论:验证的是“事实”,不是“人品”
零信任关心的是以下问题:
- 现在发起访问的,是不是账号的真正主人?
- 他用的设备是否在管理范围内、状态是否正常?
- 当前的环境与行为,是否与平时相符?
- 他想访问的这项资源,是否在他的授权范围内?
这四个问题,分别对应四类验证对象。
验证对象一:身份
要回答: 你是不是你声称的那个人?
仅靠账号和密码并不可靠,因为密码可能泄露、被借用或被撞库。所以,在关键场景下需要更强的确认方式,例如多因素认证,或者进一步确认“实际使用的人”。
验证对象二:设备
要回答: 你用的是什么,它安全吗?
同一个账号,从公司配发、状态正常的电脑上登录,和从一台陌生、未受管的设备上登录,风险截然不同。设备的类型、状态以及是否受管,都是重要的判断依据。
有些设备还无法安装任何安全软件,比如工业现场的专用设备、营业厅的自助终端,对它们需要换一种方式识别和管控。
验证对象三:环境与上下文
要回答: 这次访问,和平时比有没有明显异常?
- 登录的地点和时间是否反常?
- 是否在短时间内访问了大量不相关的资源?
- 是否尝试下载异常多的数据?
这些信息并不意味着“一定有问题”,但可以作为是否要加强验证的信号。
验证对象四:访问请求本身
要回答: 你要访问的这个具体资源,你有资格吗?
即使身份可信、设备可靠,也要看这次请求的具体内容:访问的是哪个系统、做什么操作、是否超出了岗位所需。可信的人,也不应获得超出职责的权限。
目标:对正常人少打扰,对异常早发现
需要强调,验证不是为了给员工添麻烦:
- 风险低时: 尽量静默通过,不增加额外步骤。
- 风险升高时: 再增加验证,或者限制访问范围。
- 发现异常时: 及时拦截,并留下记录以便追溯。
这几类验证对象,在方案里也各有对应:确认“真正在使用的人”,生物身份识别面向敏感业务,不止验证账号,更关注实际使用者;确认设备并按设备控制访问,可信接入防护面向无法安装安全客户端的设备,通过网络侧识别设备并实施访问控制;把身份、终端、权限与业务访问联系起来,则是统一身份认证准入要做的事。
好的零信任体验,是大多数人几乎感觉不到它的存在。
小结
- 零信任验证的是事实:身份、设备、环境、请求内容。
- 目标不是怀疑员工,而是让冒用与异常无处藏身。
- 理想状态:正常用户几乎无感,异常行为及早暴露。