
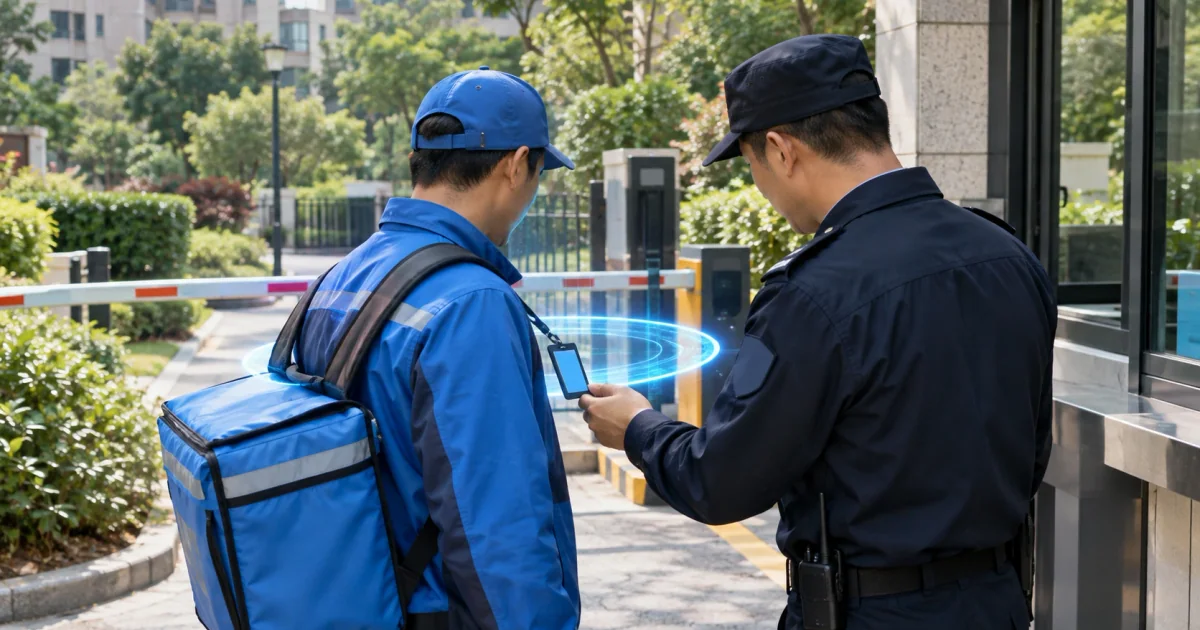
用小区收快递的故事,对照理解零信任中的身份、设备、策略、最小权限与日志审计,不用术语也能看懂。
零信任的原理听起来抽象。我们换个场景:一个小区,一位快递小哥,一份快递。你会发现,它比想象中更贴近生活。
老办法:看衣服放行
先说一个老小区。保安的规矩很简单:穿着快递制服的,直接放行。
于是小哥进了小区,哪栋楼、哪个单元都能去。有一天,一个冒充的人穿了件相似的衣服,同样畅通无阻,在小区里转了好几圈。
这就是传统内网的逻辑:“看起来像自己人,就可以进去,进去之后哪里都能走。”
新办法:每一步都核对
现在小区换了新的管理办法,我们跟着小哥走一遍。
第一步:确认他是谁
小哥到门口,保安先核对工牌,并与快递公司的信息核实,确认他确实是这家公司的在职员工。
对应技术:身份认证。
第二步:确认他带的东西正常
保安看一眼他的手持设备和快递单,确认是公司发的设备、单号有效,没有异常。
对应技术:设备状态检查。
第三步:只让他去该去的地方
这位小哥今天要送 3 号楼 2 单元,门禁只对这个单元开放,别的楼进不去。
对应技术:最小权限与访问控制策略。
第四步:全程有记录
他什么时间进门、去了哪里、几点离开,都有登记。
对应技术:日志与审计。
第五步:发现异常就拦住
如果他突然出现在不该去的楼层,或者在某栋楼徘徊太久,保安会上前询问,必要时暂停他的通行。
对应技术:持续评估与动态调整。
把故事翻回现实
| 小区里的做法 | 企业里的做法 |
|---|---|
| 核对工牌 | 统一身份认证,必要时加多重验证 |
| 检查设备 | 判断终端是否受管、状态是否合规 |
| 限定楼栋 | 只开放该岗位需要的业务系统 |
| 登记记录 | 记录认证与访问过程,便于追溯 |
| 异常拦截 | 发现异常行为时,收紧权限或中断访问 |
故事里的“核对工牌”和“限定楼栋”,在统一身份认证准入平台里对应统一身份、严格认证、权限管理与访问审计等能力;而“设备不能装客户端,怎么安全接入”这类场景,比如工业现场、营业厅、园区里的设备,则由可信接入防护这类做法从网络侧完成设备识别与访问控制。
这个故事的提醒
- 保安并没有“不信任快递员”,只是不愿意仅凭衣服就放行。
- 对大多数正常的小哥来说,这套流程只是多花几秒钟。
- 真正受影响的,是那个“穿着相似衣服的冒充者”。
小结
- 零信任就像一个“每一步都核对”的小区:身份、设备、范围、记录、异常处理。
- 正常用户体验基本不变,冒充者的活动空间被大大压缩。