
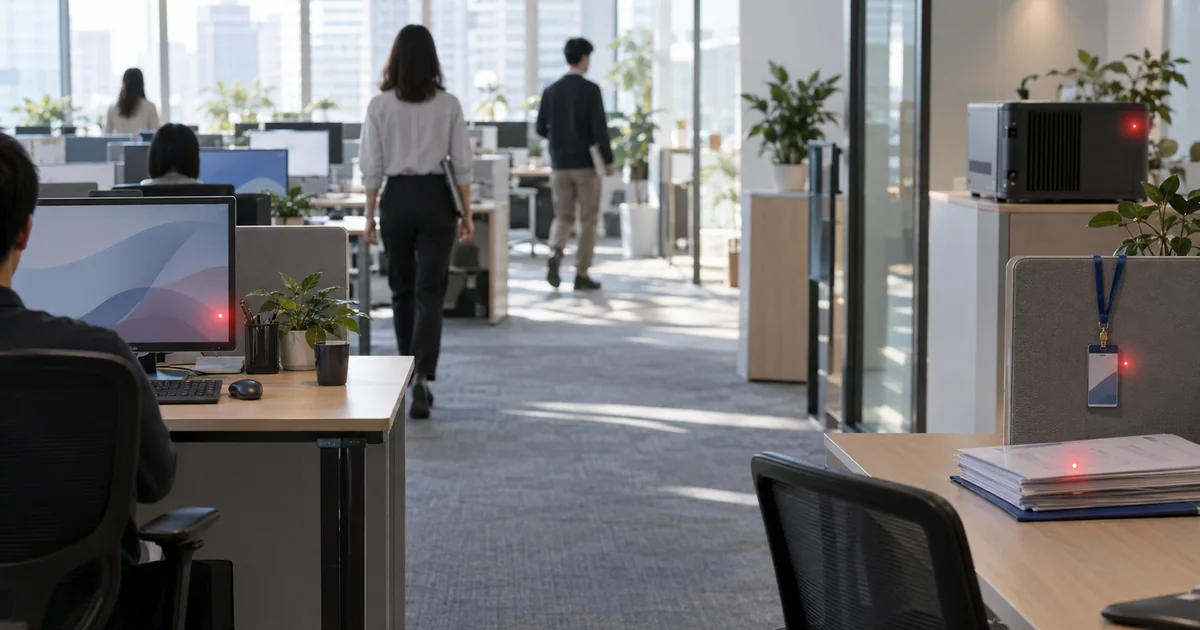
账号被盗、终端有问题、权限过大、内网设备被攻陷:四种“人在内网却不安全”的情形,说明位置不能代替信任。
“你已经在公司内网了,应该没问题吧?”这个想法很自然,但它恰恰是很多安全事件的起点。“人在内网”,并不能保证“访问是安全的”。下面看四种常见的情形。
情形一:账号被盗,来的不是本人
小张的邮箱密码在一次外部网站泄露事件中被撞库获取,攻击者用同一组密码登录了公司系统。对系统来说,这是一个有效账号,操作也发生在“内部”。
问题在于: 系统验证的是“账号和密码对不对”,而不是“用的人是不是小张本人”。
情形二:终端有问题,带着风险接入
小李的笔记本电脑感染了恶意程序,却仍然能够正常连上公司网络。设备是他本人在用,账号也是对的,但这台电脑已经成为潜在的风险源。
问题在于: 身份可信,不等于终端可信。如果不检查终端状态,风险就会随着连接进入内部网络。
情形三:权限过大,合法的人做了不该做的事
某位员工多年前参与过一个项目,拥有该项目的全部数据权限。项目结束、岗位调整后,权限一直没有回收。有一天,他的账号被盗用,攻击者因此轻松地接触到大量敏感资料。
问题在于: 权限只增不减,使得一个账号的影响范围远超它当前的职责。
情形四:内网设备被攻陷,成为跳板
园区内的一台摄像头或打印机,因为长期不更新而被攻陷。它本身没有价值,但攻击者借着它在内网里探测、横向移动,一步步靠近核心系统。
问题在于: 内网设备之间默认彼此可达,一台被攻陷,就可能拖出一串风险。
该怎么办?
这四种情形,对应四类应对思路:
| 情形 | 应对思路 |
|---|---|
| 账号被盗 | 加强身份验证,关键场景确认“真实使用者” |
| 终端有问题 | 接入前检查终端状态,不合规则限制访问 |
| 权限过大 | 按岗位最小授权,定期复核并回收 |
| 内网设备被攻陷 | 限制设备可访问的范围,留存访问记录,及时发现异常 |
共同点是:不以“在内网”作为放行理由,而是依据身份、终端、权限和行为来判断。
落到具体做法上:对账号被盗用、凭证被借用的担忧,生物身份识别面向敏感业务,不只验证账号,更关注实际使用者,用来降低身份冒用风险;终端与权限方面,统一身份认证准入围绕“这个人是谁、使用什么终端、可以访问哪些业务”建立统一的准入与权限管理;至于被攻陷的内网设备这类无法安装安全客户端的情形,可信接入防护从网络侧完成设备识别、访问控制和行为审计。
小结
- 在内网,不代表账号是本人、终端是干净的、权限是合理的。
- 四种典型情形:账号被盗、终端有问题、权限过大、内网设备被攻陷。
- 应对方式是把信任建立在身份、终端、权限和行为这些证据上。