
01|数据发现
先弄清楚,数据在哪里
辅助发现数据库、文件系统、业务应用和终端中的数据存放位置,包括尚未登记的数据,补充和校正数据资产底数。
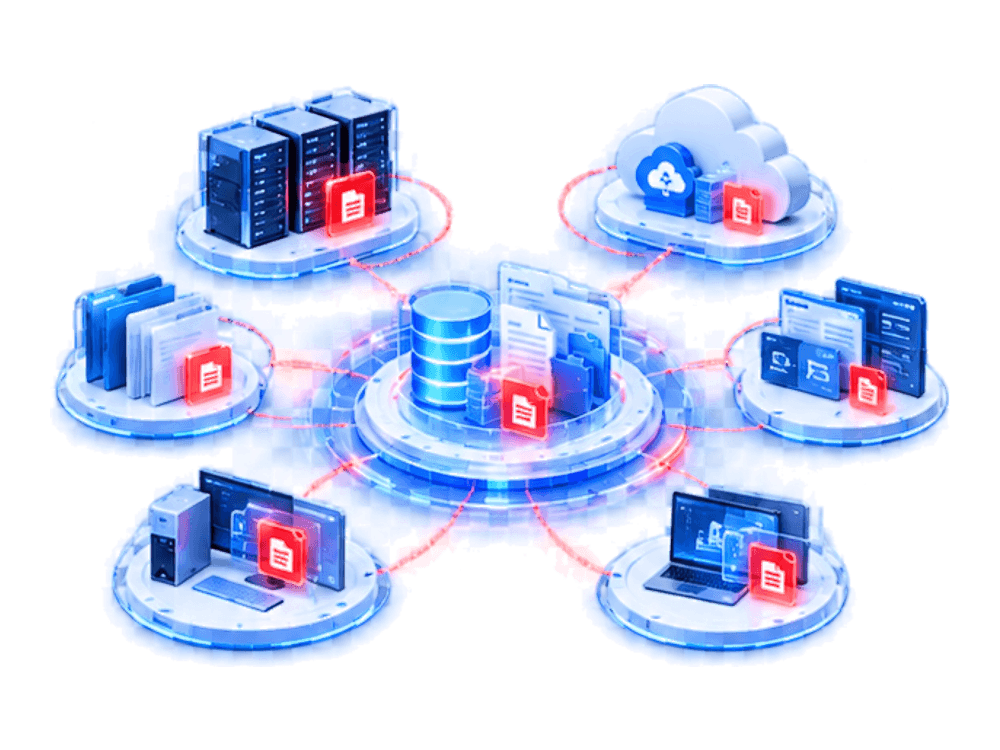
数据在不断流动,您是否清楚哪些数据重要、正在被如何使用?
一份客户资料、一张业务报表、一次系统备份,都可能在不同系统、不同岗位之间被存储、调用和传递。
很多企业并不缺少安全设备和管理制度,真正困难的是:数据分散在数据库、文件、应用与终端之中,哪些需要重点保护、谁在访问、如何流转,却未必始终清楚。
数据安全的难点,不只是保护数据,而是持续弄清数据在哪里、如何被使用,以及异常发生后该如何应对。
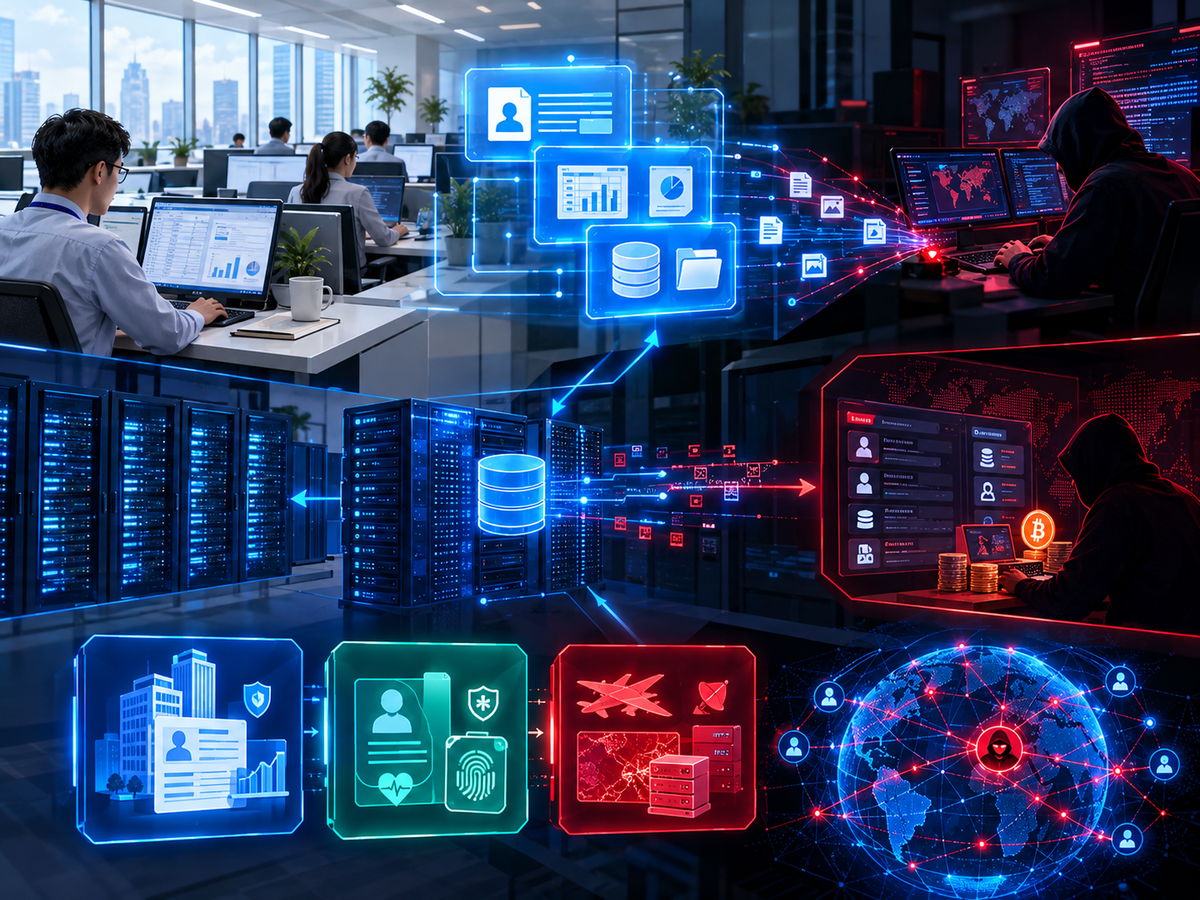
数据安全不是一次性的盘点,也不是单一设备的部署。
业务在变、人员在变、系统在变,数据的位置与使用方式也在变。只做一次梳理,很快就会与实际脱节。
关键是让数据从发现、分类到监测、处置形成连续过程,并让每一步的结果反过来完善前一步。
安全猿 · 智能安全运营平台结合资产、风险、威胁信息与可获取的数据,辅助安全人员了解数据分布、分析异常使用,并跟踪管控措施的执行结果。
六个环节不是单向流水线,而是相互反馈的闭环:
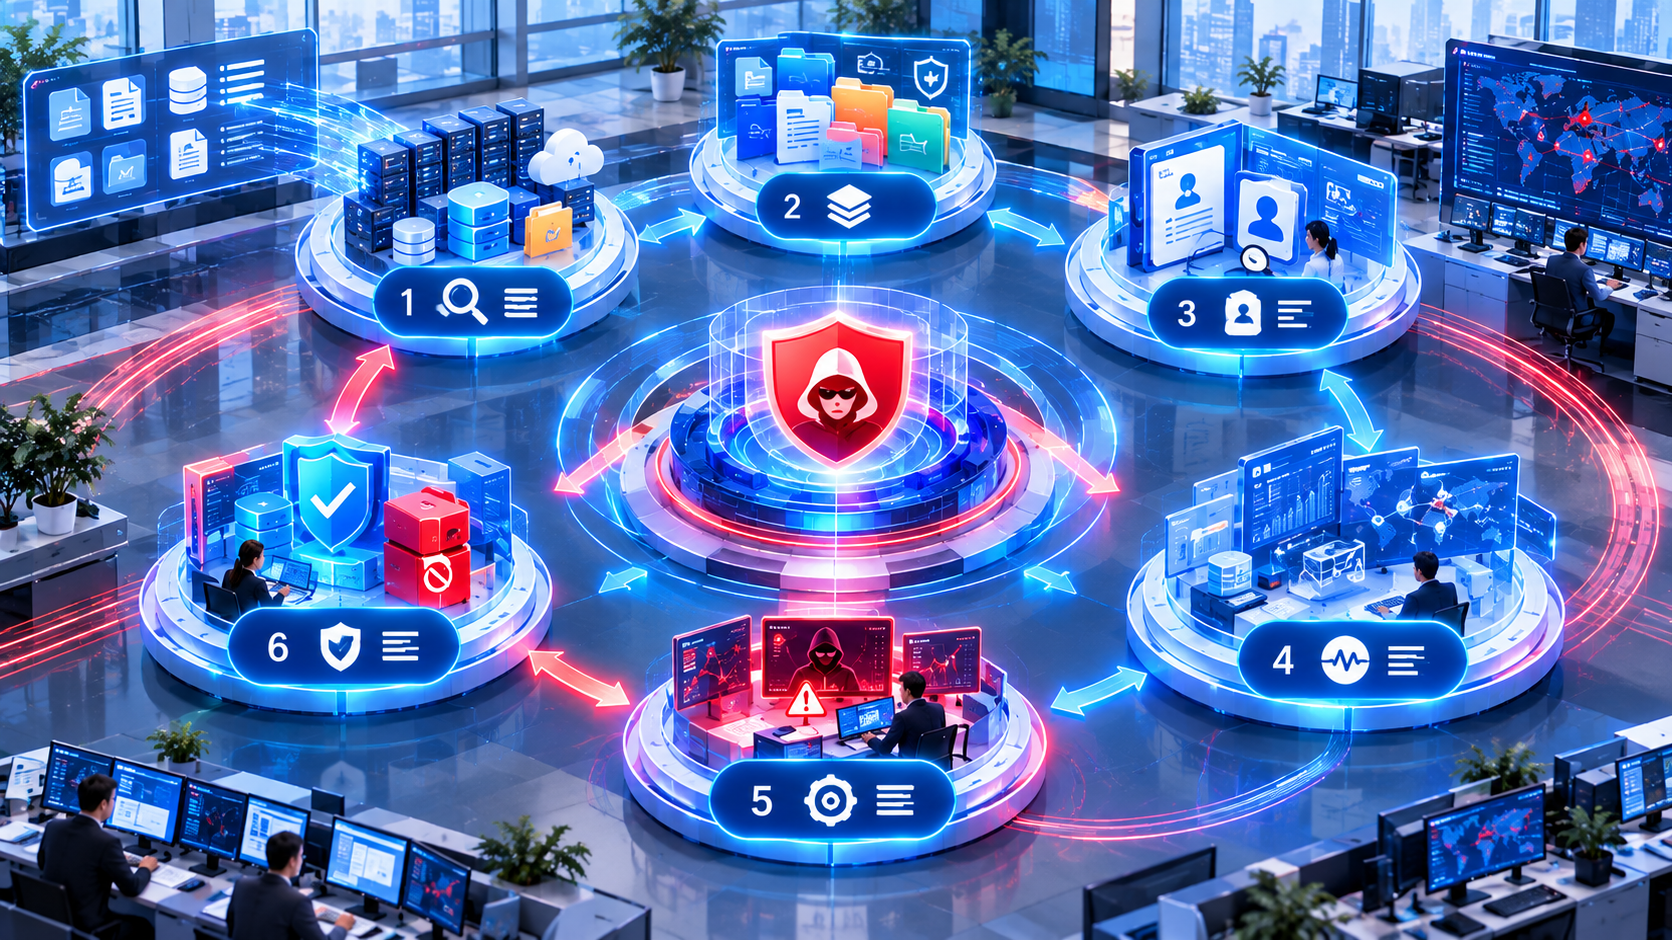
数据闭环
01|数据发现
辅助发现数据库、文件系统、业务应用和终端中的数据存放位置,包括尚未登记的数据,补充和校正数据资产底数。
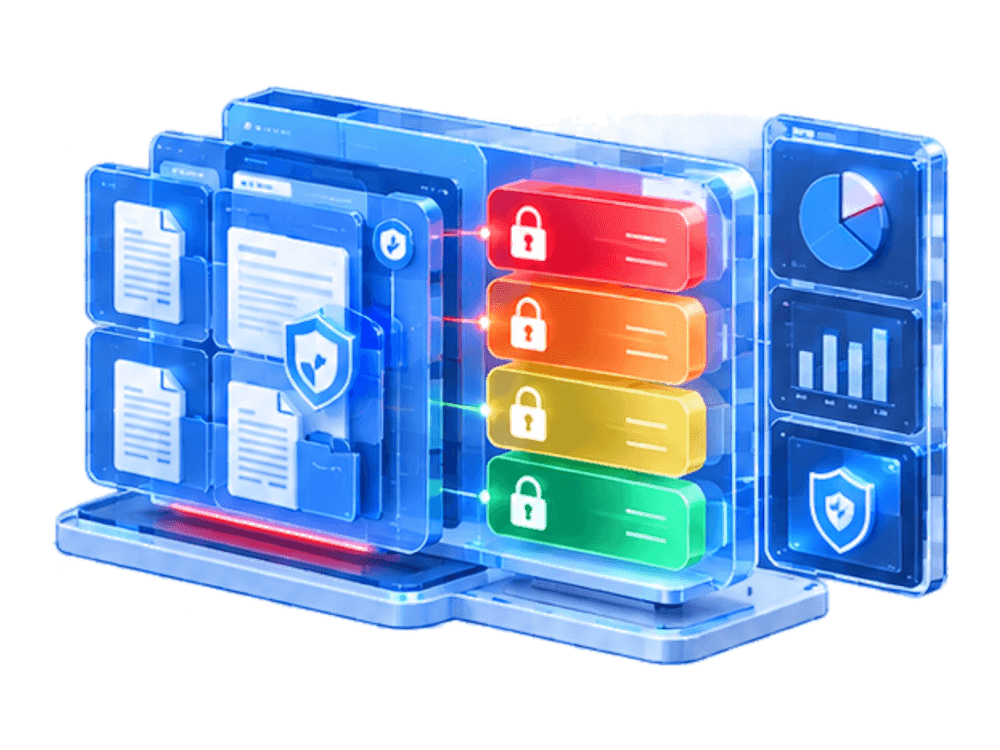
02|分类分级
依据企业管理要求以及适用的法规和行业规范,对数据分类定级,让后续防护强度与数据价值和敏感程度相匹配。
03|数据识别
辅助识别数据的内容属性,并关联所属业务,以及相关的账号、终端和应用,为判断“这样的访问是否正常”提供依据。
04|流转监测
围绕需要重点保护的数据,结合可获取的访问、导出、传输和共享记录,持续关注使用方式的变化。
05|异常研判
结合访问主体、数据级别、历史行为以及资产与威胁信息,辅助分析异常的可能性质与影响范围,区分需要核查的线索与可排除的情况。
06|管控处置
依据管理制度、现有策略和授权范围推动管控措施落实并记录结果;复核结果反馈到资产底数、分类分级与访问策略中,让下一轮管理更有依据。
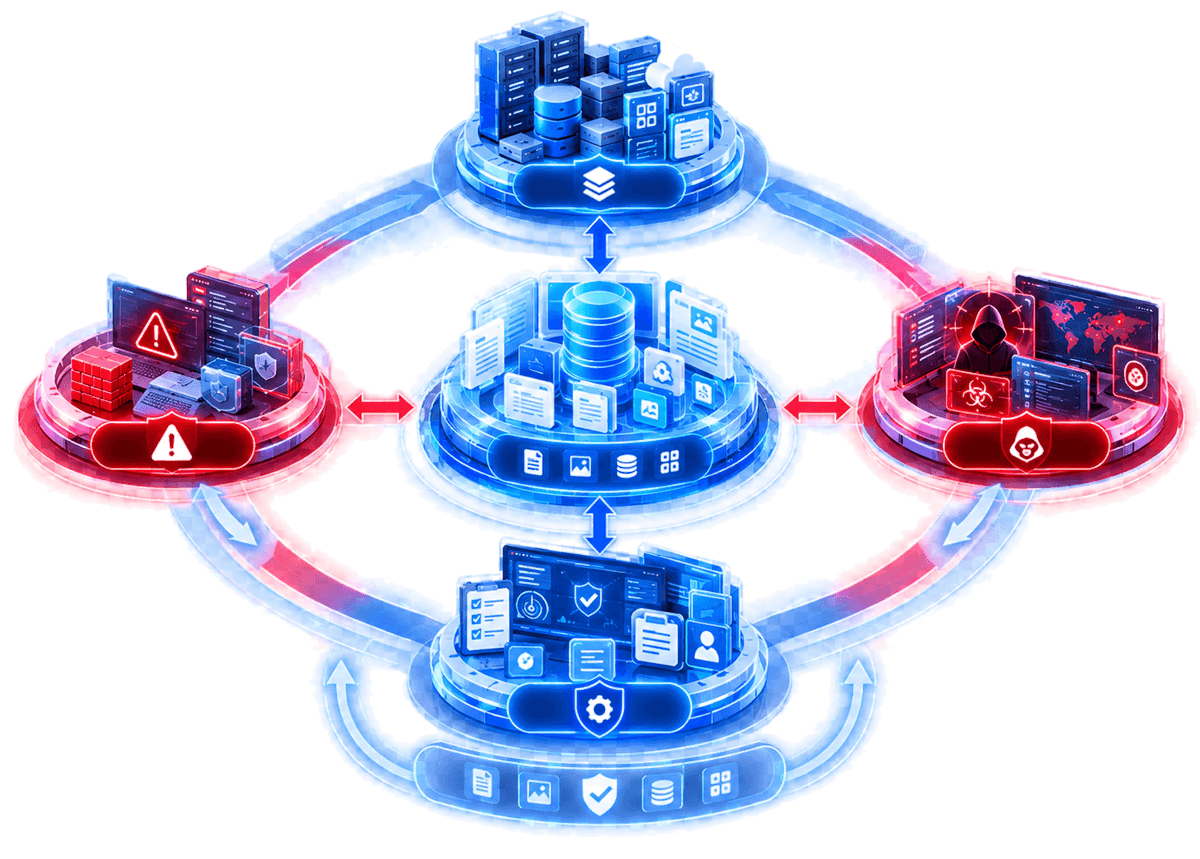
数据依托服务器、数据库、文件系统和业务应用等资产存储与处理,在运行中被访问和使用,也可能受到漏洞、配置缺陷及攻击活动的影响。
因此,数据闭环需要与其他三个闭环协同:
四者相互关联,管控结果又反过来完善数据的分类、识别与监测。
界面示例
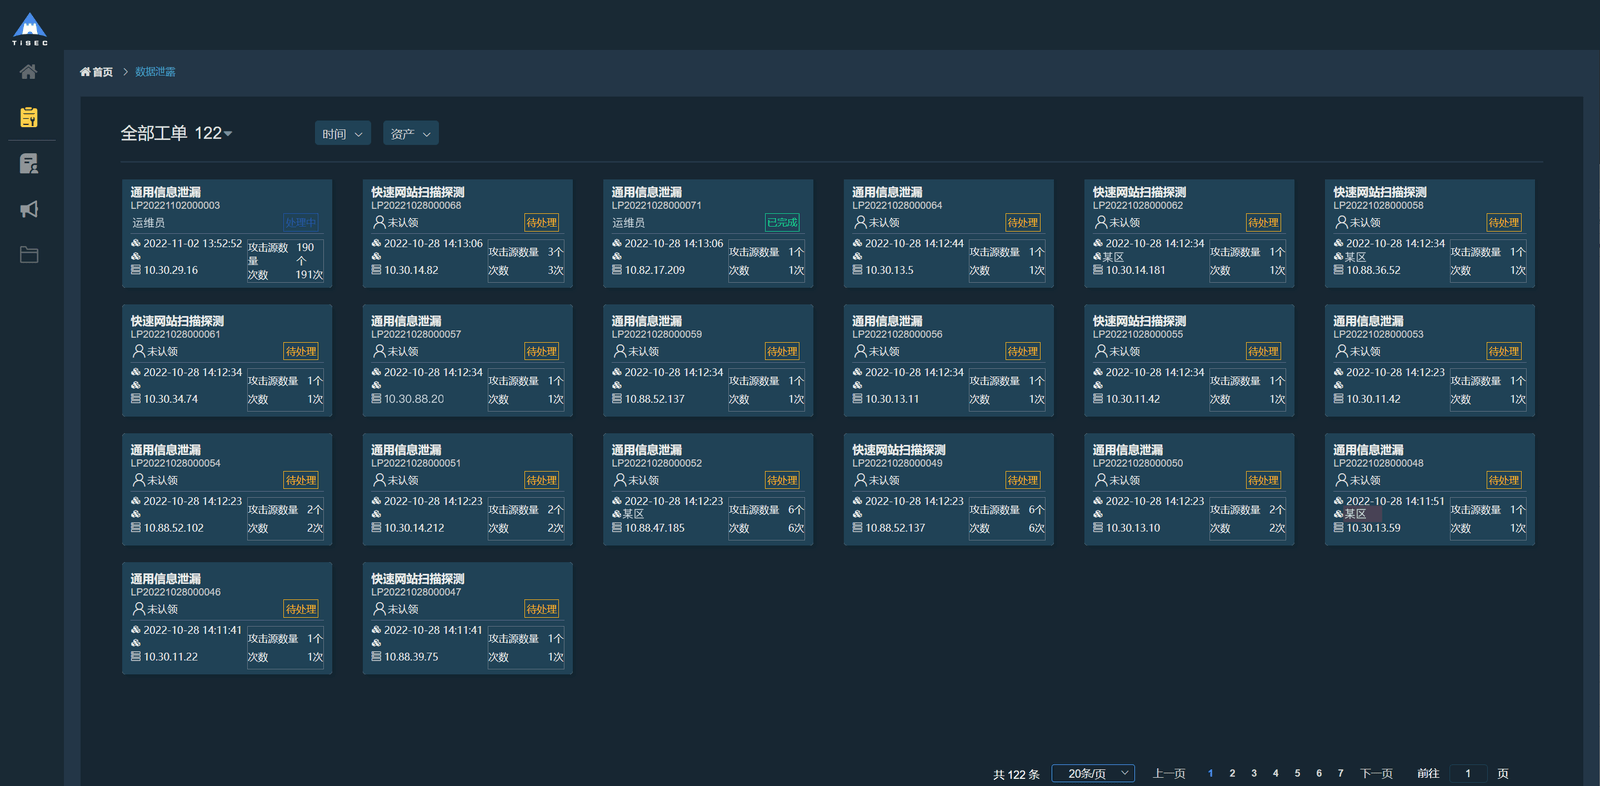
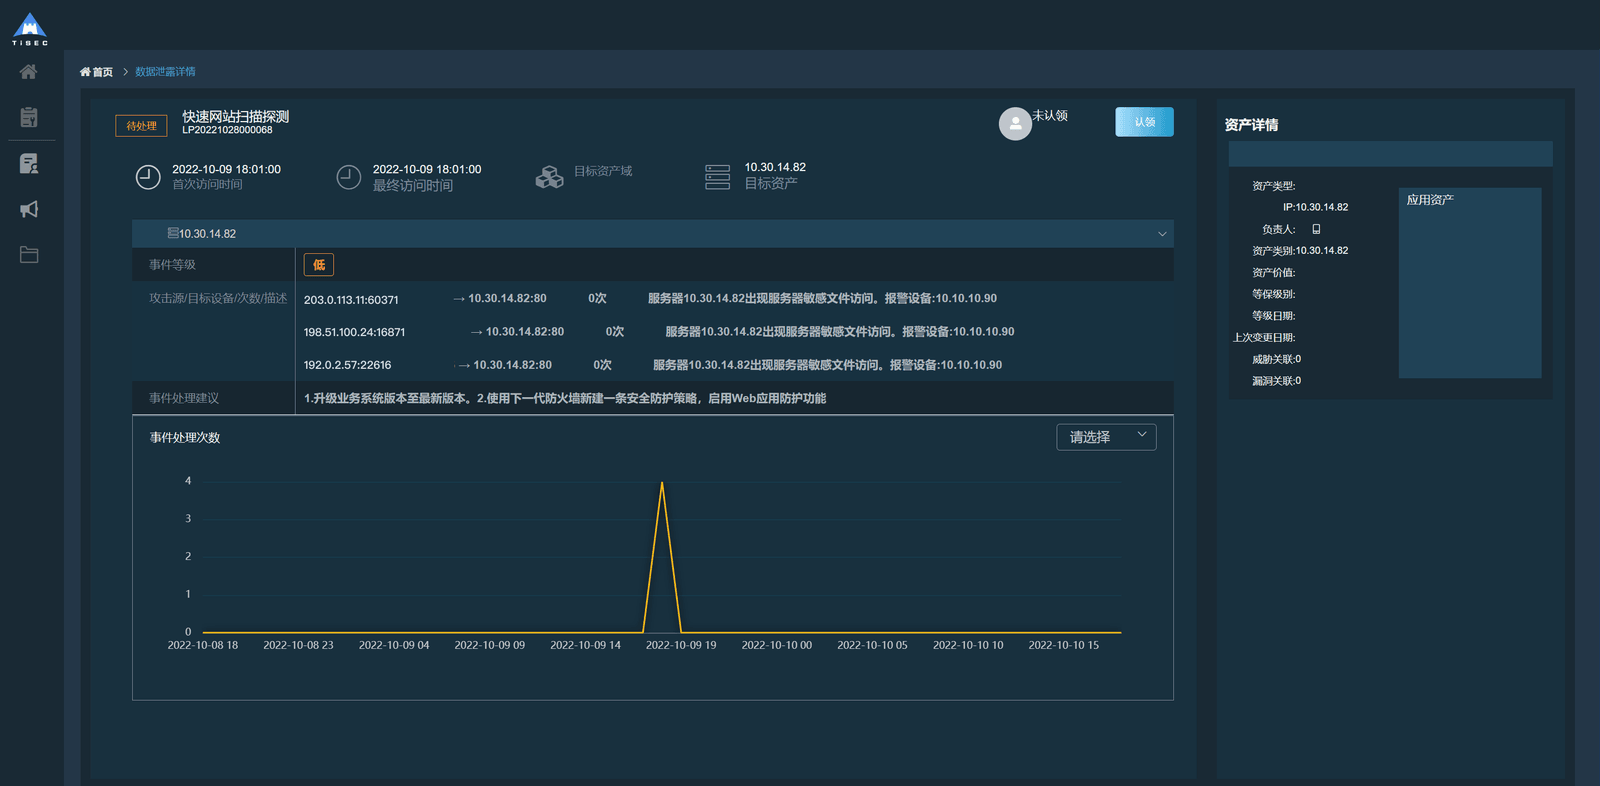
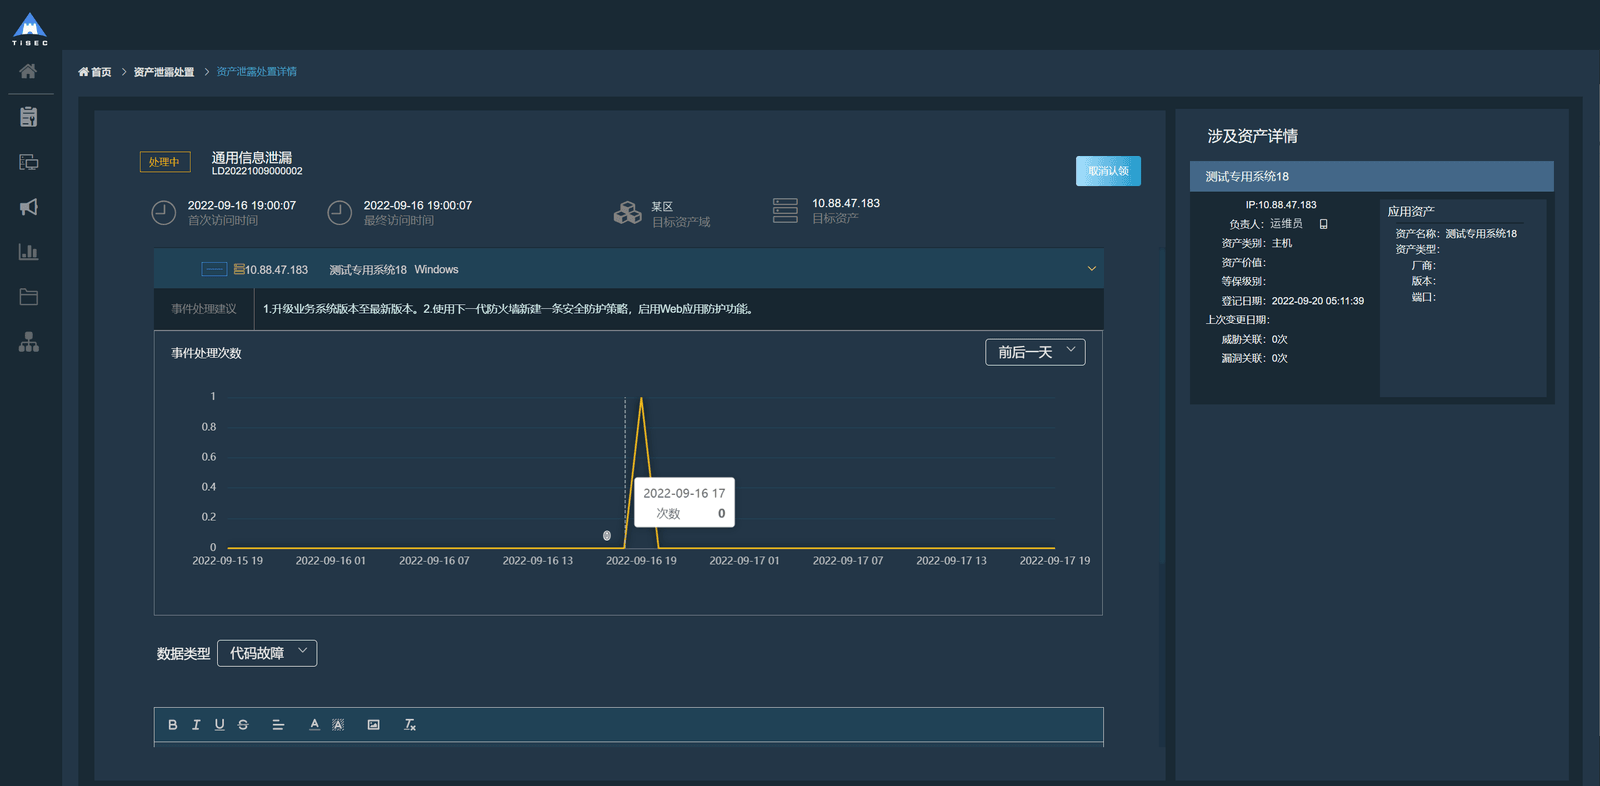
以下为产品实际运行界面,涉及的单位、人员与地址均已替换为示例信息。
各类数据风险事件以工单卡片呈现,标明攻击源数量、次数与处理状态。
展示首次与最后访问时间、目标资产与处理建议,并用曲线呈现事件发生次数。
在事件详情基础上选择数据类型、填写处置说明,处置过程写入记录。
帮助安全团队建立从数据发现到管控处置的连续过程:位置更清楚,使用更透明,异常更易发现,结果持续沉淀。
目标不是把数据一律封存,而是在保障业务正常使用的前提下,让不同价值和敏感程度的数据得到相匹配的保护,并让需要重点关注的使用异常更容易被发现,为后续核查与处置提供依据。
安全猿 · 智能安全运营平台
让数据安全从静态保护,走向持续发现、动态监测与闭环管控。
回到四个闭环