
资产越来越多
却很难形成准确的资产底账
设备、主机、应用、账号、数据分散在不同系统中,“看得到”和“管得住”之间始终存在距离。
让安全运营,从“发现问题”走向“持续管控”
资产有台账、风险有判断、威胁有响应、数据有管控。
看看四个闭环怎么运转 ↓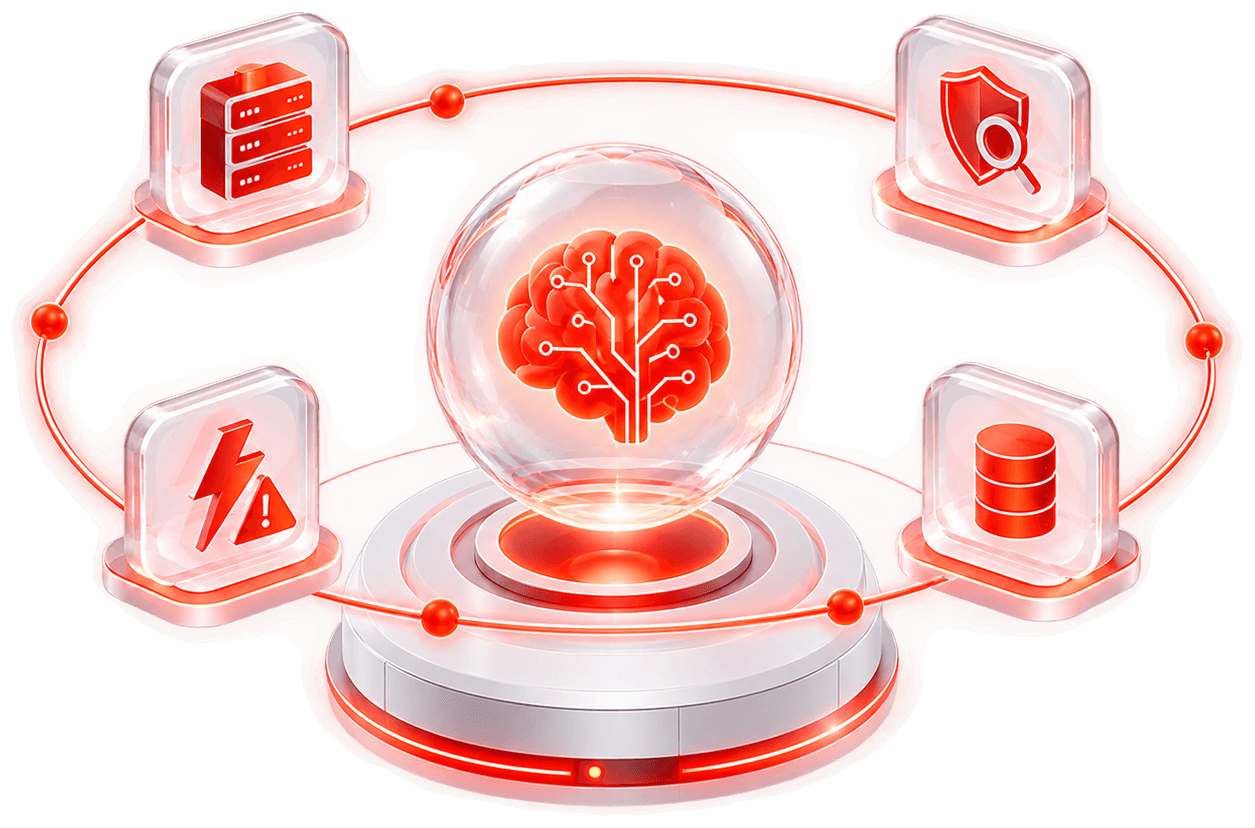
请确认是否遇到以下麻烦
系统越来越多,资产越来越复杂。安全设备每天产生大量告警,却很难判断哪些真正重要。
有些资产没人说得清,有些风险反复出现,有些威胁发现了却难以快速处置,还有一些敏感数据,直到真正需要时,才发现不知道在哪里、谁在使用。
安全运营不是“把告警看完”,也不是“把设备管起来”。真正有效的安全运营,需要回答四个问题:
你可能也有这样的感觉
却很难形成准确的资产底账
设备、主机、应用、账号、数据分散在不同系统中,“看得到”和“管得住”之间始终存在距离。
却很难分清轻重缓急
漏洞、弱口令、配置问题、暴露面……每天都有新风险,但不是每一个都值得投入同样的精力。
不等于威胁越来越清晰
单条告警只能说明“发生了异常”。真正要判断的是:谁在攻击?到了哪里?影响多大?是否仍在持续?
却很难纳入安全运营
数据在哪里、谁可以访问、是否异常使用、敏感数据是否面临风险,往往分散在不同管理体系中。
换一个角度
而是让信息形成判断,让判断形成行动,让行动形成持续管控。
四闭环
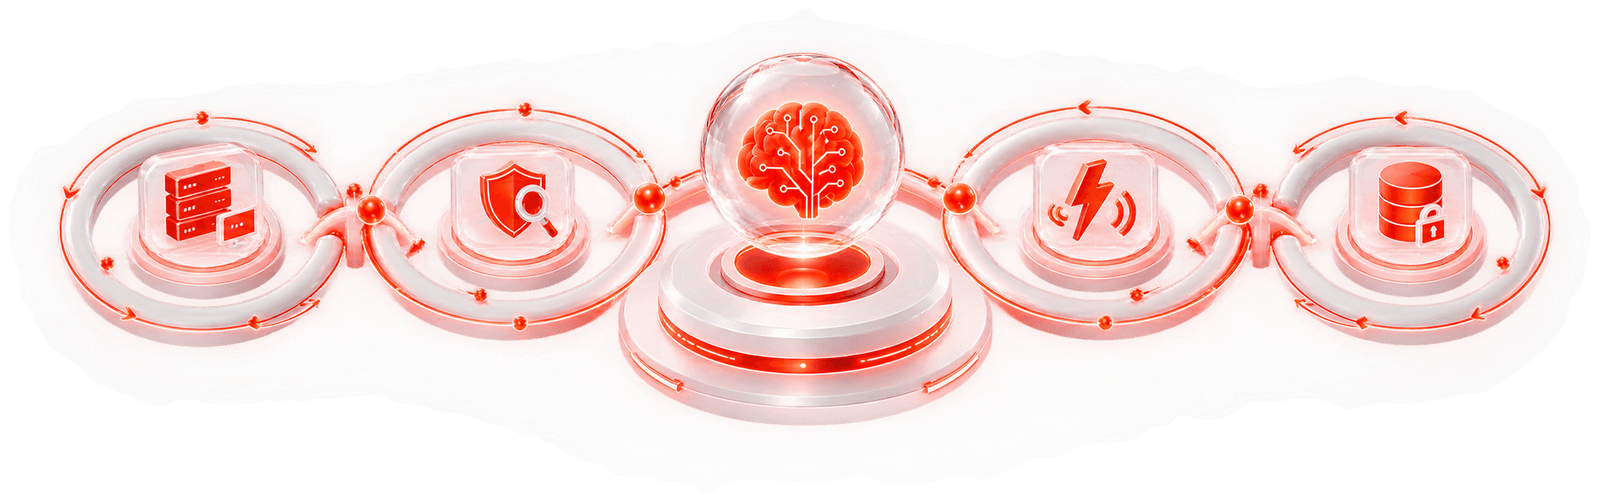
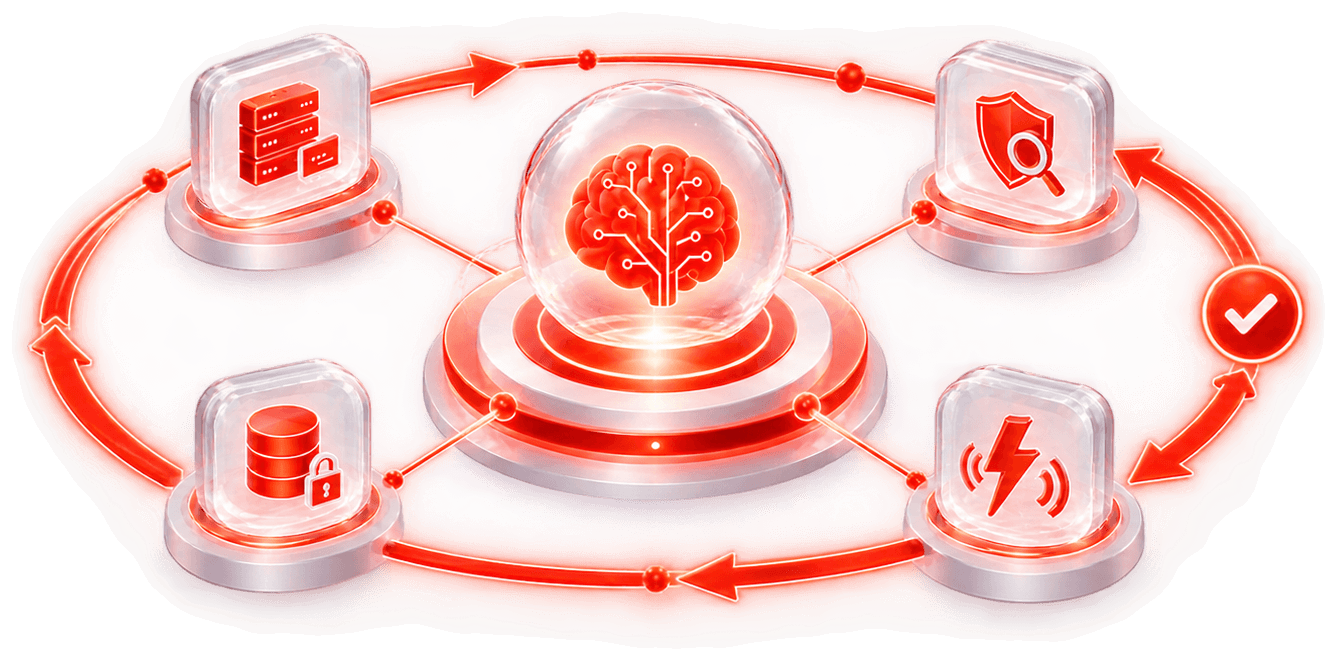
01|资产闭环
发现 → 识别 → 建档 → 变更 → 持续管控
让资产从“存在于网络中”,变成“真正纳入管理”。资产清楚,风险判断才有依据。
了解资产闭环02|风险闭环
风险发现 → 风险识别 → 风险分析 → 优先级判断 → 处置跟踪 → 结果验证与风险复评
不只是发现多少风险,更关注哪些最重要、为什么重要、应该先处理什么。让安全从“风险清单”走向“风险治理”。
了解风险闭环03|威胁闭环
威胁发现 → 线索关联 → 威胁研判 → 影响分析 → 处置跟踪 → 效果验证
把分散的告警、日志、行为和情报联系起来,从单点异常中发现真正的攻击活动。让一次告警,变成一次完整的安全响应。
了解威胁闭环04|数据闭环
数据发现 → 分类分级 → 数据识别 → 流转监测 → 异常研判 → 管控处置
从数据资产、访问行为到异常使用,逐步建立持续的数据安全管理过程。让数据安全从“静态保护”走向“持续管控”。
了解数据闭环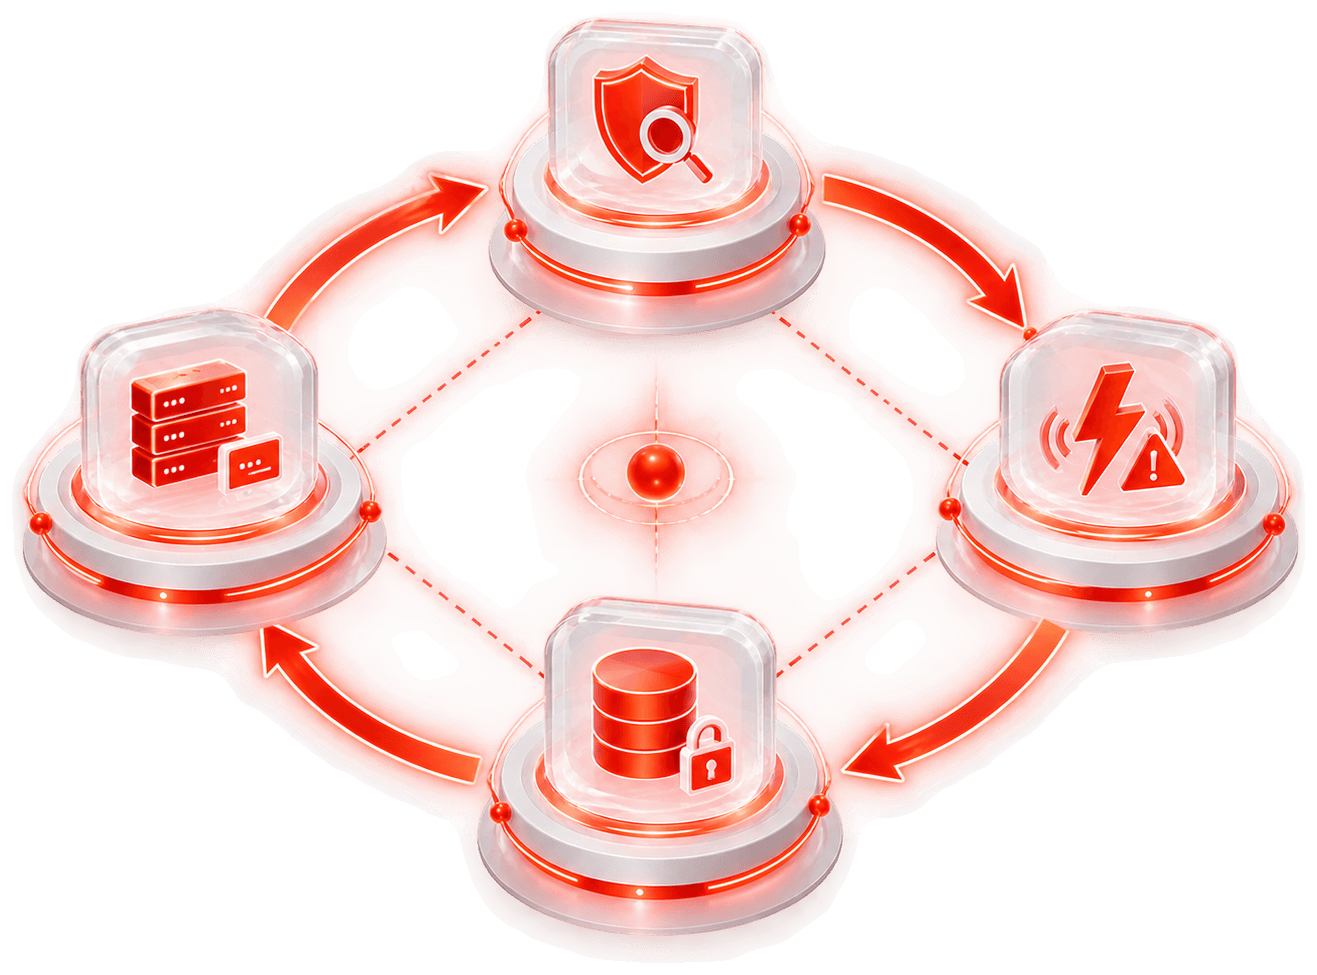
不是四套孤立的系统
资产,是安全运营的基础。风险,是安全运营的判断。
威胁,是安全运营的响应。数据,是安全运营的对象与结果。
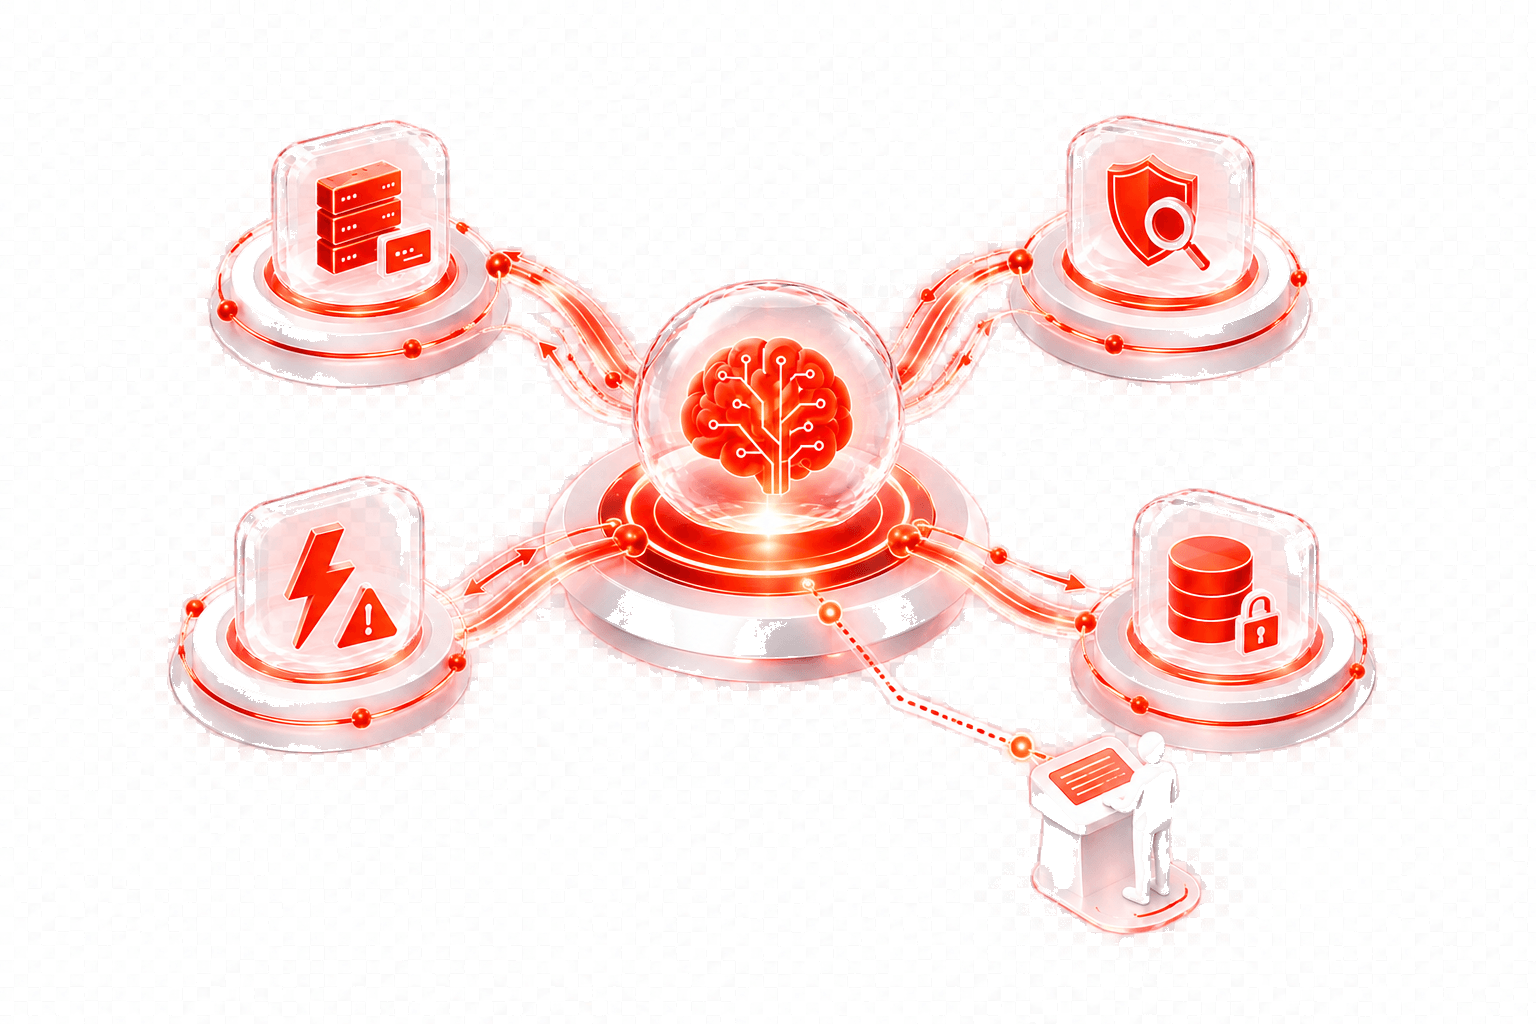
资产变化 → 风险变化 → 威胁判断 → 数据影响 → 风险重新评估
安全运营由此形成一个持续运行的循环。
最终让问题不再反复发生。
闭环的结果
知道有什么、在哪里、谁负责、发生了什么变化
知道什么最重要、为什么重要、先处理什么
知道发生了什么、是否是攻击、影响到了什么
知道数据在哪里、谁在使用、是否存在异常
知道谁在处理、处理到哪里、是否真正解决
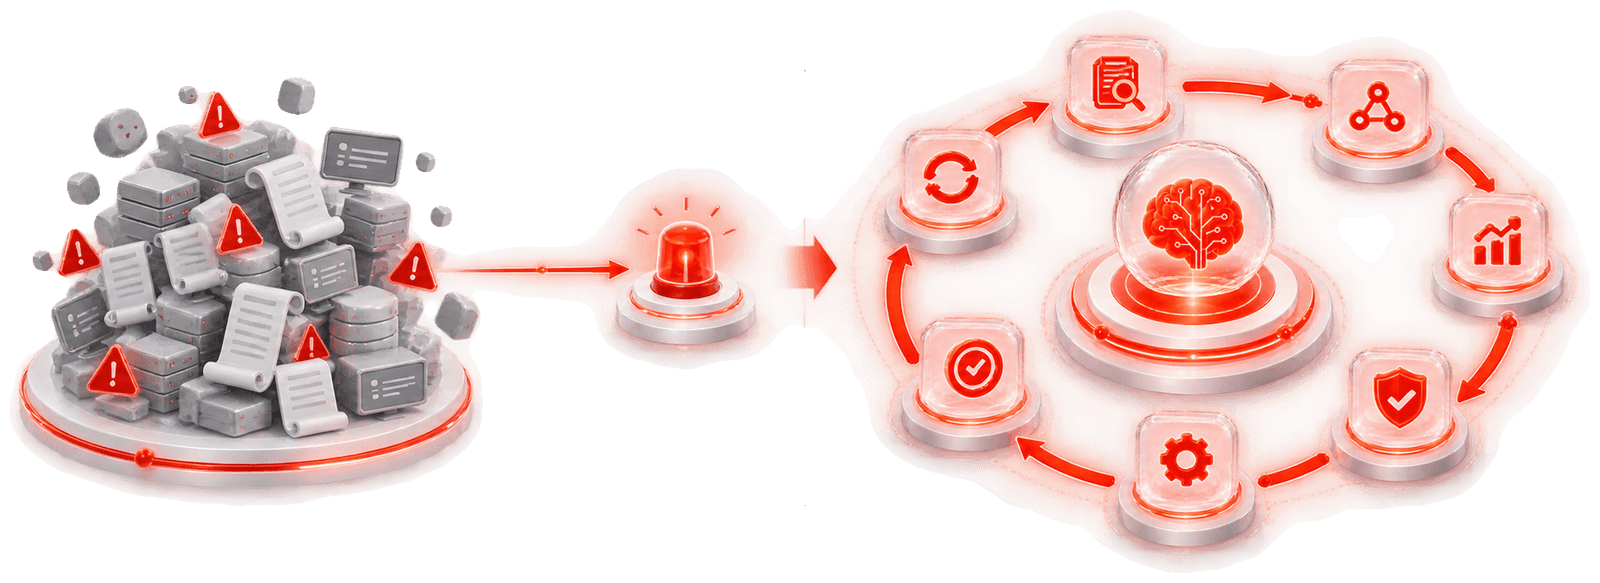
从安全数据,到安全判断
传统安全运营
持续有效的安全运营
智能
面对不断变化的资产、风险、威胁和数据状态,安全运营不应只是被动等待告警。
发现变化 → 理解关系 → 分析风险 → 给出处置建议 → 跟踪执行 → 验证结果
系统主动发现,人做关键判断。
产品界面
资产异动、漏洞风险、威胁事件与数据风险的处置结果,都沉淀在同样结构的“安全运营事件分析报告”里,可归档、可导出。
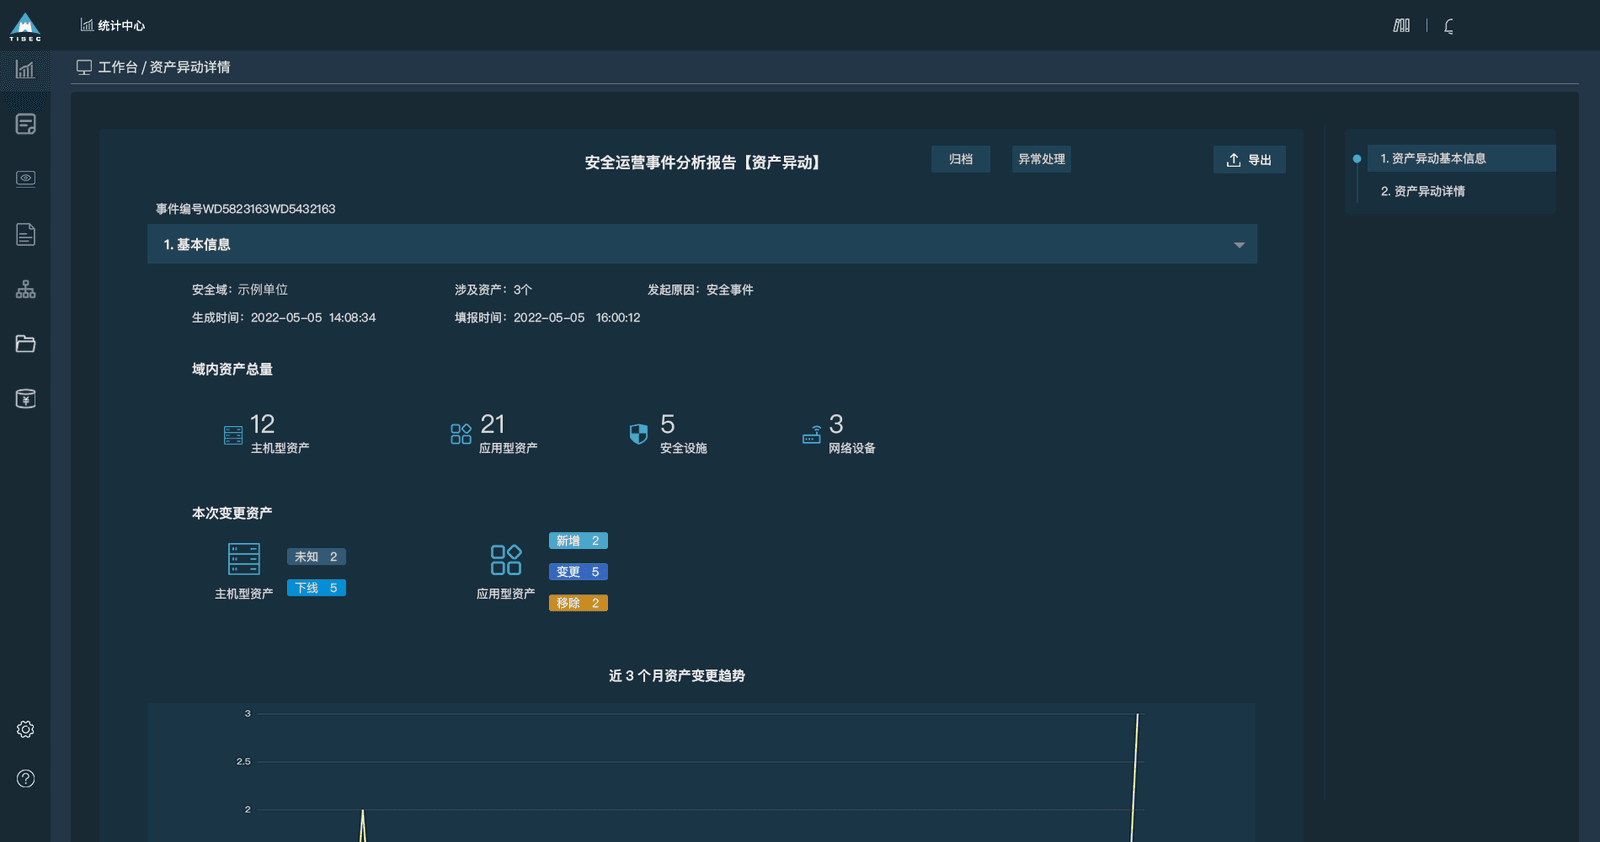
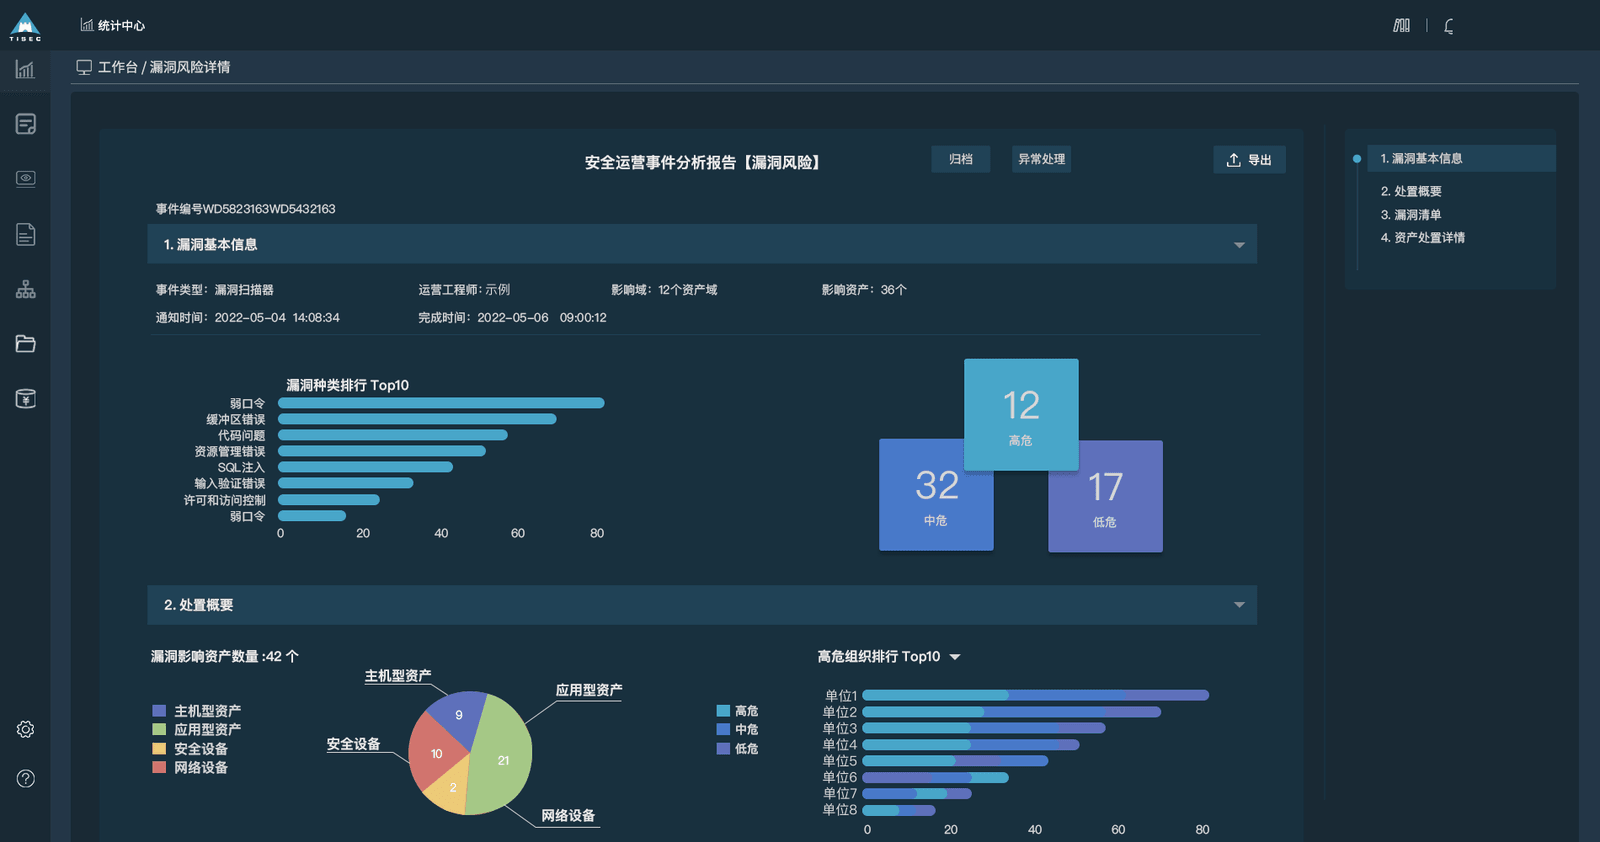
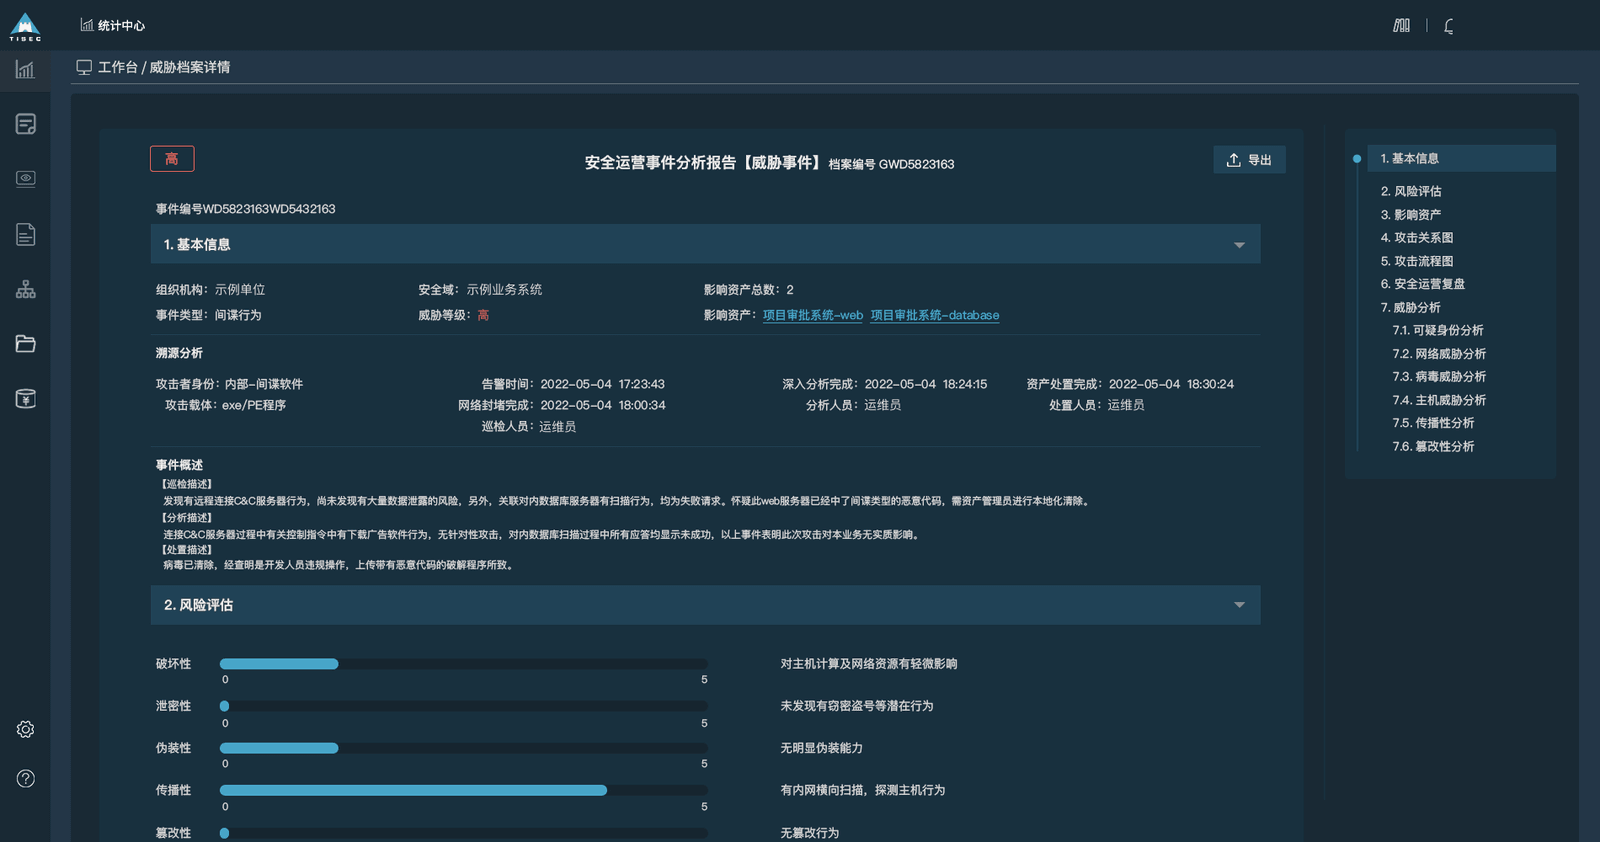
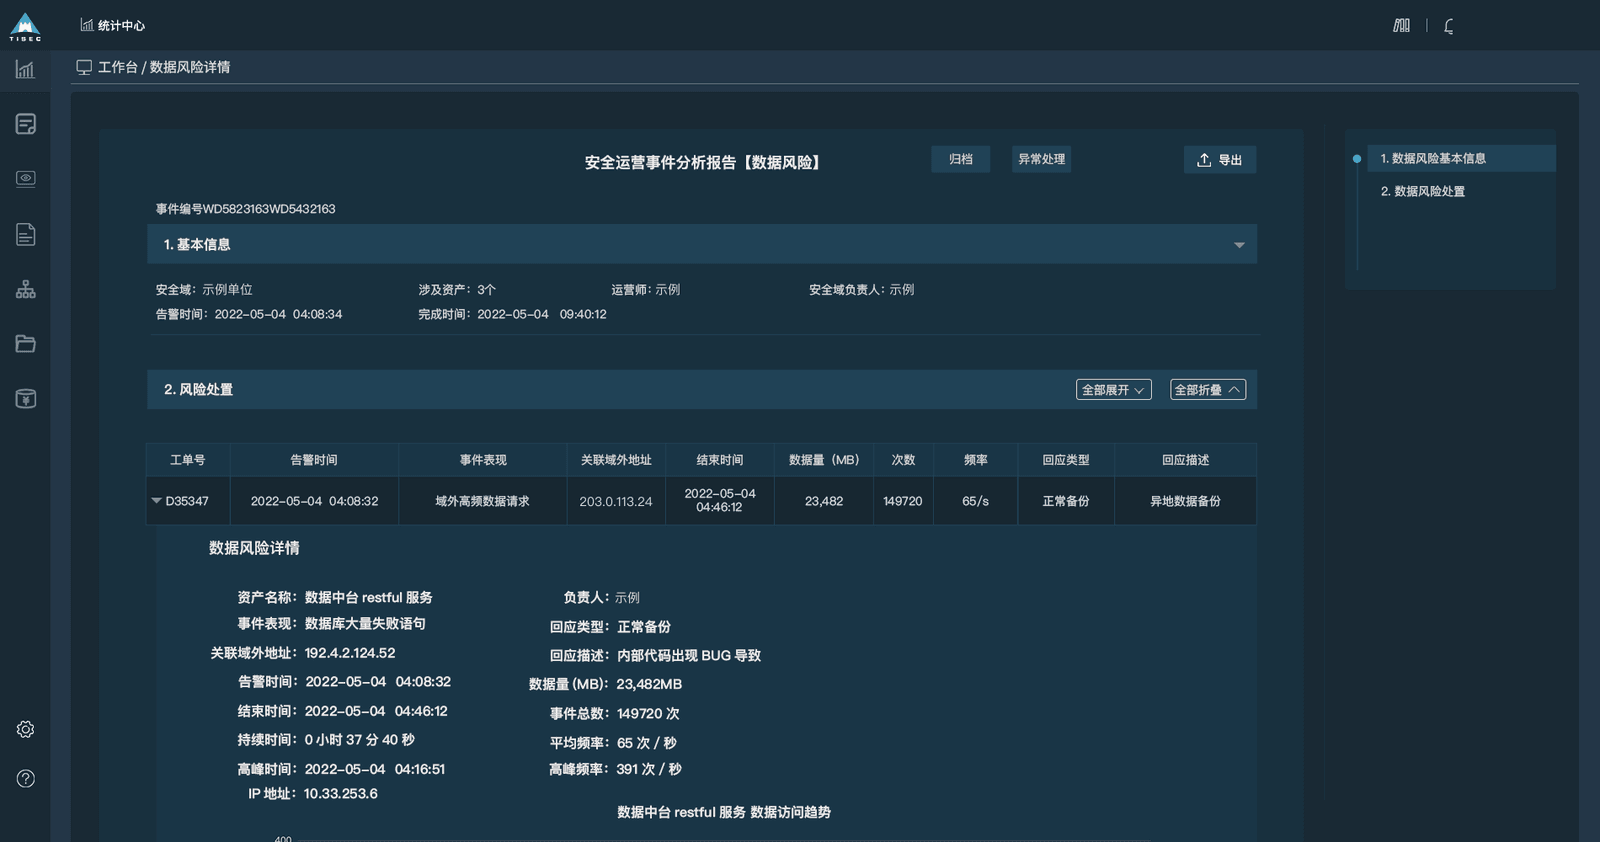
截图来自产品实际运行界面,涉及的单位、人员与地址均已替换为示例信息。
一个持续运行的安全运营体系
让安全可控,让运营持续。
回顾四个闭环 ↑