
01|风险发现
尽早发现问题,不让风险只存在于单一工具中
风险可能来自漏洞扫描、配置检查、安全告警、人工排查及其他安全数据源。将不同来源的风险信息纳入统一的运营视图,减少信息分散带来的遗漏,帮助安全人员更全面地了解当前风险情况。
风险一直在变化,您是否总能知道下一步该关注什么?
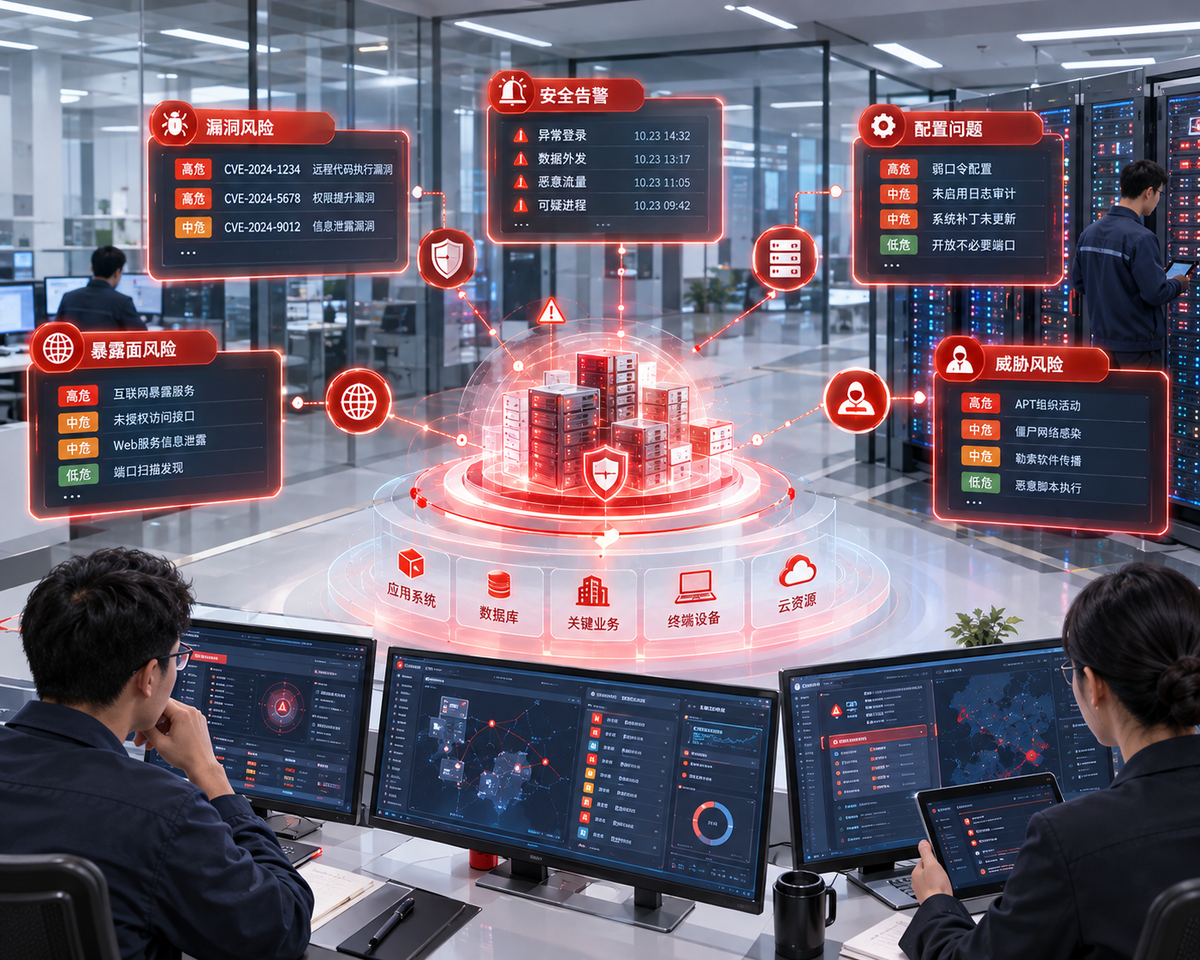
漏洞扫描发现了问题,安全设备报出了告警,日常检查形成了风险清单……企业并不缺少风险信息,真正困难的是:风险这么多,哪些需要优先处理?哪些已经影响业务?处理之后,风险真的消除了吗?
一项高危漏洞,可能因为没有暴露在外而暂时不构成直接威胁;一个看似普通的配置问题,也可能因为关联重要业务系统而带来更大的影响。风险的严重程度,不只取决于问题本身,还与资产价值、业务关系、暴露情况以及当前威胁密切相关。
如果风险只停留在扫描报告、告警列表或检查台账中,安全人员就需要反复整理、判断、跟进;而管理者看到的,往往只是问题数量,很难直观掌握风险的真实状态。
风险管理的关键,不是发现了多少问题,而是能否看清风险、判断轻重、推动处置,并持续确认风险状态。
风险发现只是起点。
发现问题之后,还需要判断风险是否真实、影响范围有多大、应当优先处理什么;进入处置阶段,需要明确处理建议、责任对象与进展状态;完成处理后,还需要验证风险是否得到解决,是否仍然存在其他关联问题。
如果这些环节彼此割裂,风险就容易在不同工具、部门和流程之间流转:报告生成了,问题却无人跟进;工单关闭了,风险却未必真正消除;同类问题反复出现,却没有沉淀为后续管理的依据。
安全猿 · 智能安全运营平台围绕风险从发现到验证的全过程,建立持续运转的风险闭环管理机制。将风险信息与资产、业务及威胁信息关联起来,帮助安全人员从分散的问题清单中识别重点,持续跟踪风险状态,并将处置结果反馈到后续的风险分析与运营工作中。
让风险管理不止于“发现问题”,而是进一步回答三个关键问题:
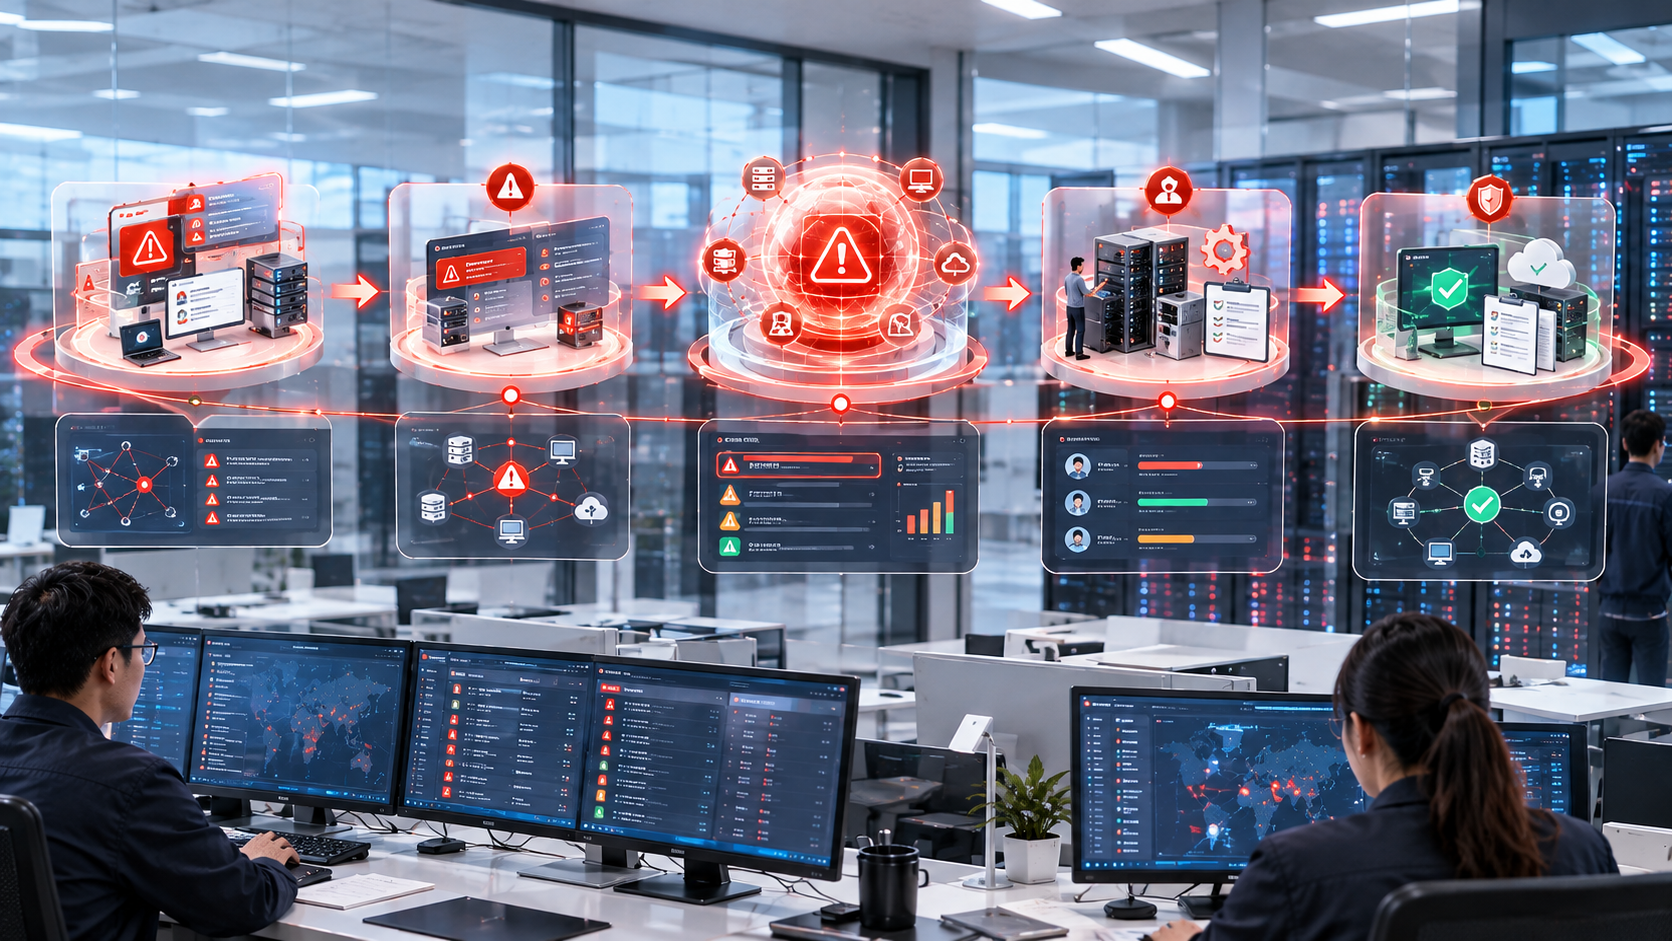
风险闭环
01|风险发现
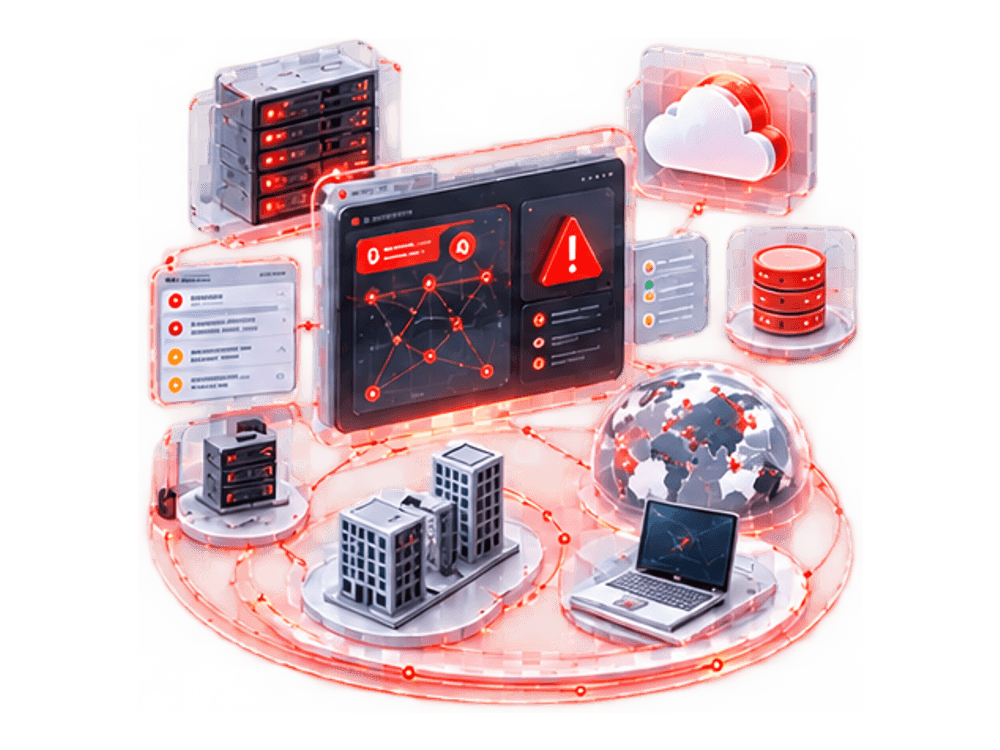
风险可能来自漏洞扫描、配置检查、安全告警、人工排查及其他安全数据源。将不同来源的风险信息纳入统一的运营视图,减少信息分散带来的遗漏,帮助安全人员更全面地了解当前风险情况。
02|风险分析
同样的漏洞或配置问题,出现在不同资产、不同业务系统中,实际影响可能并不相同。结合资产信息、业务关联及风险特征,识别风险对象,梳理风险所处的环境与可能影响范围。
风险等级是判断的重要参考,但并不是全部。通过关联资产重要程度、业务关系、网络暴露情况及相关威胁信息,帮助安全人员进一步理解风险背景,区分需要优先关注的问题与可以按计划处理的问题。
平台提供辅助分析与研判依据,帮助人员减少重复筛查,将有限的安全资源投入更值得关注的风险。
03|优先级判断
面对数量庞大的风险清单,逐项平均投入往往难以兼顾效率与实际影响。结合风险特征、资产价值、影响范围及相关威胁情况,形成更清晰的风险优先级参考,辅助制定处理顺序和工作计划。
让安全人员不仅知道“有多少风险”,也能进一步判断“哪些风险应当先处理、为什么先处理”。
04|处置跟踪
风险分析的价值,需要通过后续行动体现。围绕重点风险记录处置要求、责任对象、处理进展与相关结果,持续跟踪风险从发现到处理的过程,减少问题停留在报告中、责任不清晰或进展难以掌握的情况。
对于暂时无法消除的风险,也应保留相应的处理状态与后续跟进依据,便于持续管理,而不是简单地将其视为已经解决。
05|结果验证
处置动作完成后,还需要结合复测、复核或其他可用证据,确认原有问题是否得到解决。
经过验证的处理结果,也可以成为后续风险分析、同类问题排查和运营改进的参考,让每一次处置都能为下一次管理积累依据。
06|风险复评
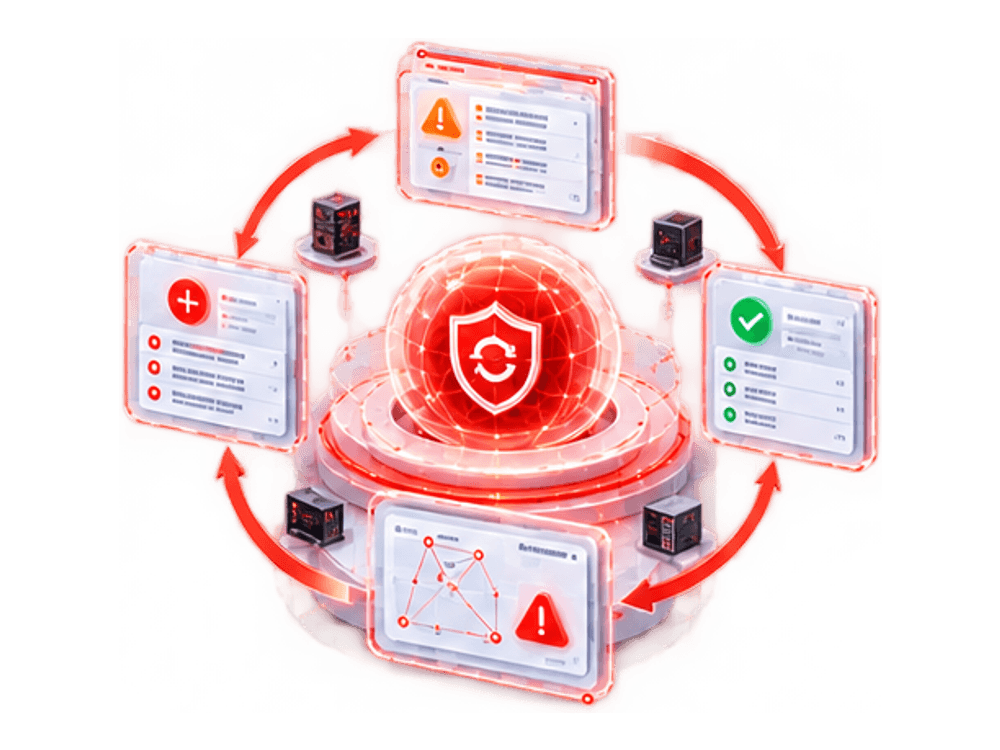
在验证结果的基础上重新评估风险状态。对于仍然存在的问题、重复出现的问题或新产生的关联风险,继续进入分析与处置流程。
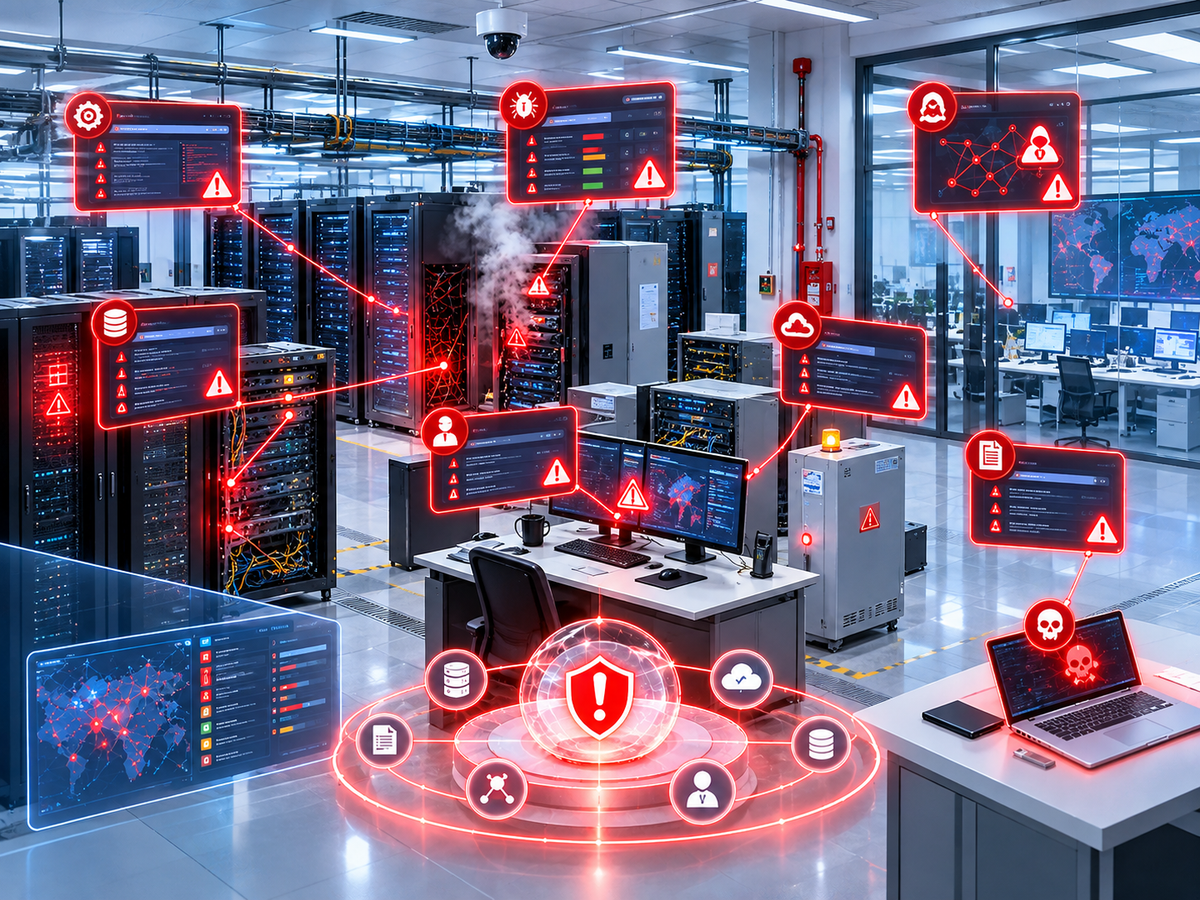
单独看一项风险,可能只能看到漏洞编号、风险等级或告警描述;将风险与资产、业务、威胁关联起来,才能进一步理解它为什么重要、可能影响什么,以及当前应当采取什么行动。
因此,风险闭环并不是简单地把“发现、处置、关闭”串联起来,而是让风险信息在整个运营过程中持续流动:
通过四维度闭环的协同,风险不再只是一个等待处理的条目,而是能够被持续识别、分析、跟踪和复评的管理对象。
界面示例
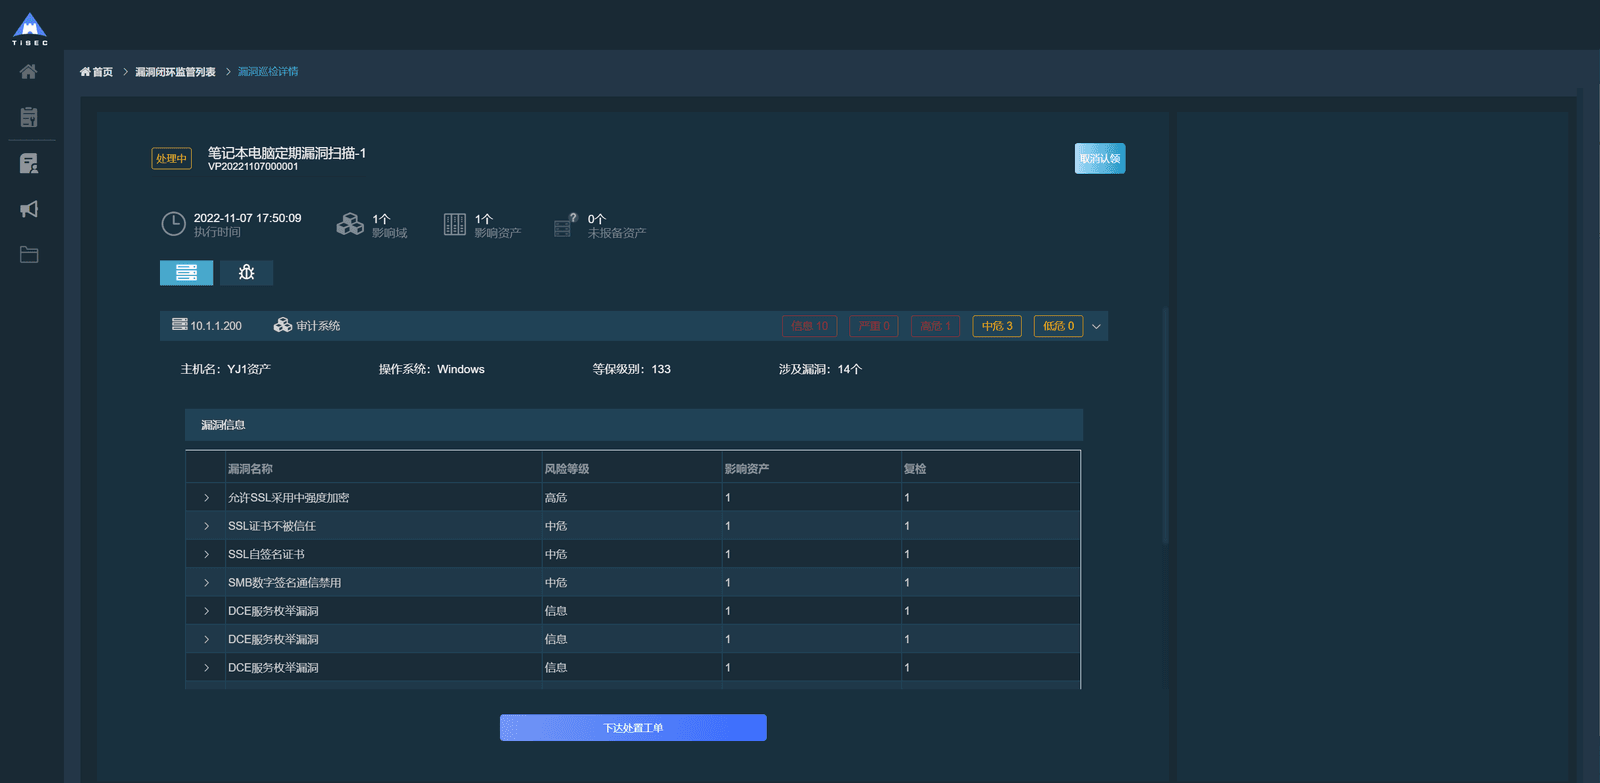
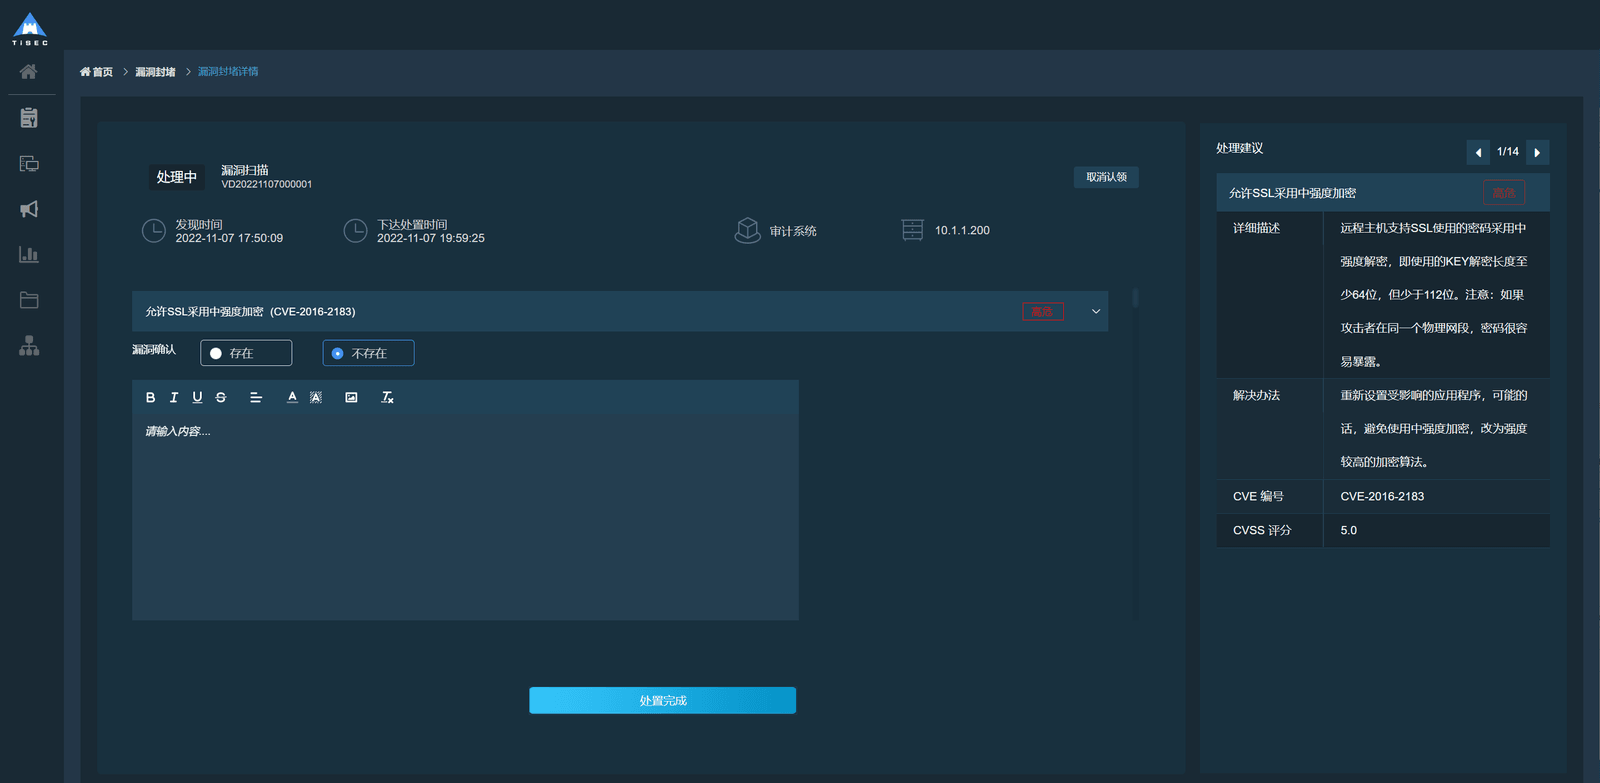
以下为产品实际运行界面,涉及的单位、人员与地址均已替换为示例信息。
巡检任务汇总影响资产与漏洞清单,按高危、中危、低危分级,并可直接下达处置工单。
漏洞描述、解决办法与 CVE 编号就在详情旁,处置人员确认后提交处理结果。
风险闭环管理,帮助安全团队逐步建立从发现问题到验证结果的连续过程,让风险看得清、轻重有依据、处置有跟踪、结果可复核。
安全运营的目标,不是让风险清单越来越长,也不是让每一项风险都以“已关闭”结束,而是持续掌握风险的真实状态,推动重要问题得到及时关注和有效处理,让安全管理从被动响应问题,逐步走向有依据、可跟踪、能持续改进的风险治理。
安全猿 · 智能安全运营平台
以风险闭环为抓手,让风险管理从一份清单,走向持续运转的运营过程。
回到四个闭环